
LWP | Power Queryのプライバシーレベルとファイアウォールを正しく理解する
図解1|守る対象はソース間を移動する情報
Power Queryのプライバシーレベルとファイアウォールを正しく理解する
情報移送の方針と評価構造から、設定とエラーの理由を読む
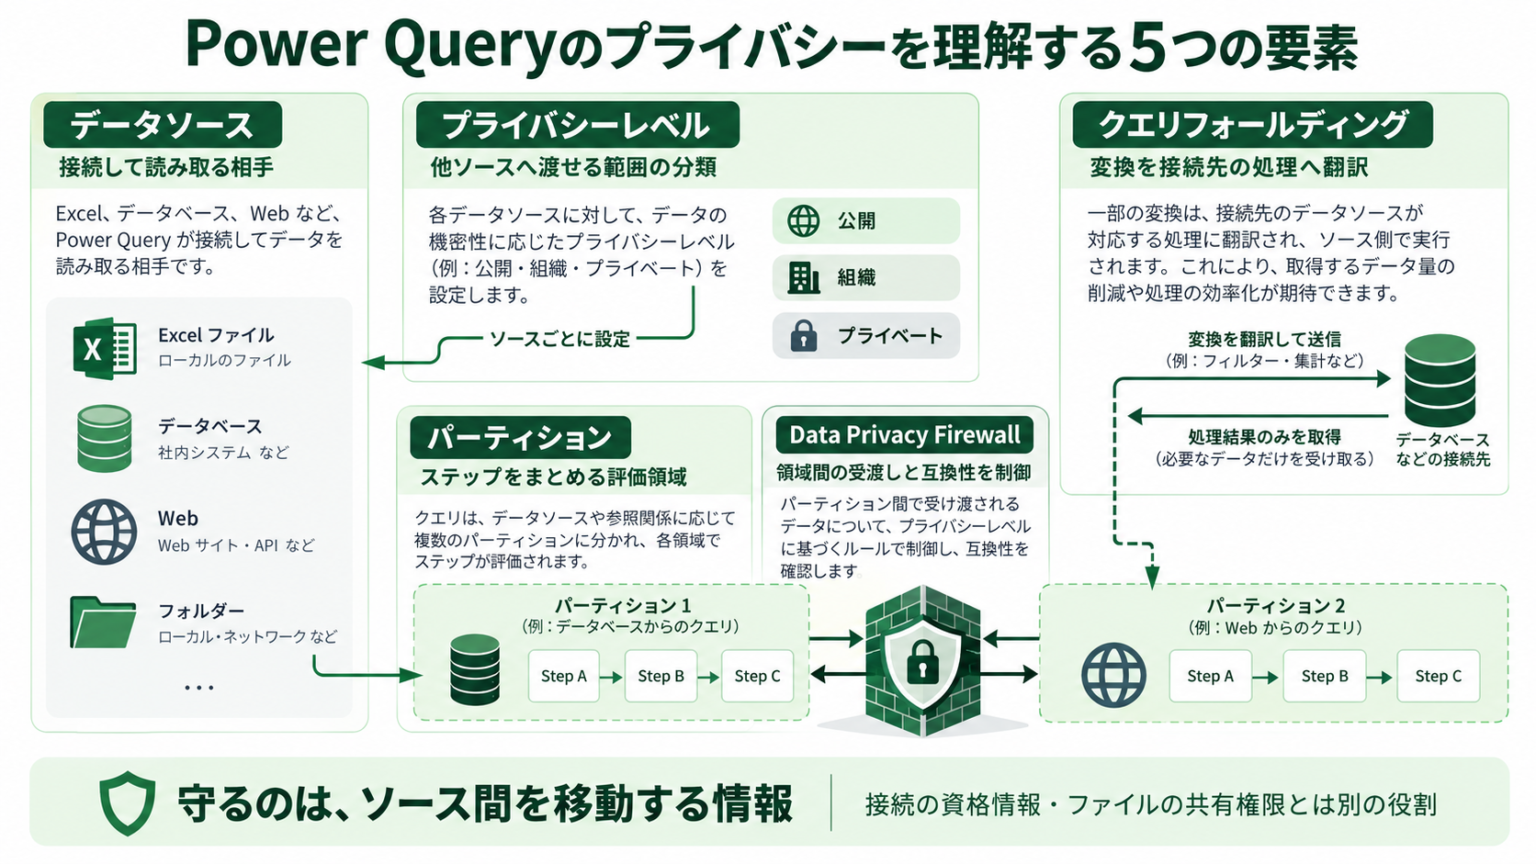
図1|接続先、移送の方針、評価の区切り、受渡しの制御、実行の最適化を分けて考えます。
記事要約
Power Queryのプライバシーレベルは、あるソースから得た情報を、別ソースの処理へ渡してよい範囲を定める分類です。Firewallはその方針を守るため、評価領域の境界と、直接アクセスするソースの組み合わせを制御します。複数ソースを使うこと自体が禁止されているわけではありません。
本記事の対象とゴール
ExcelやPower BIでデータを結合する方を対象に、設定の意味、Formula.Firewallの原因、クエリ構成による違いを説明します。操作を暗記するだけでなく、どの値をどの相手へ渡すのかを説明し、対処を選べることが目標です。M言語の基本的なlet式は例の中で読み解きます。
利用について
Copyright © 2026 LWP 山中 一弘 本資料は、出典を明記いただければ、商用・非商用を問わず、ご自由に複製・改変・再配布していただけます。なお、著作権表示は改変せず、そのまま記載してご利用くださいますようお願いいたします。
解説1|接続できることと情報を渡せること
五つの役割を整理する
データソースは、ファイル、データベース、Webなどの接続先です。プライバシーレベルは、そのソースの情報を別のソースへ渡してよい範囲を表します。パーティションは、一つ以上のステップを含むエンジン側の評価領域です。Data Privacy Firewallは領域間の受渡しを制御し、直接アクセスするソースの互換性も制約します。クエリフォールディングは、Mの変換を接続先の処理へ翻訳する最適化です。
この五つを分けると、設定とエラーの関係が見えます。レベルは方針、パーティションは制御を適用する構造、Firewallはその構造で働く仕組みです。foldingが実行場所を変えるため、見た目には読み込みや結合だけでも、別ソースへ情報が渡る可能性が生まれます。
認証やファイル共有とは役割が違う
資格情報は「誰として接続するか」、アクセス権は「その人が何を読めるか」を決めます。プライバシーレベルは、接続して得た情報をどこへ渡せるかに関わります。正しいパスワードで読み取れたからといって、その値を外部サービスへ送ってよいとは限りません。
たとえば給与CSVをPrivateにすることは、ファイルへ新しい閲覧権限を設定する操作ではありません。逆にPublicを選んでも、そのファイルの共有設定が一般公開へ変わるわけではありません。しかし、秘密のデータをPublicと申告すれば、Power Queryに広い移送を許すことになります。分類はエンジンへ伝える条件であり、内容の機密性そのものを変更する操作ではないのです。
エラーの有無だけを目標にしない
エラーを消すことと、正しい移送方針で処理できることは別の到達点です。保護を無視して動くようにする方法もあるため、「実行できたから適切な設定だった」とは結論できません。本記事では、誰に渡せる情報かを先に考え、その方針を保ったまま構成と設定を整えます。
説明は2026年10月19日に確認したMicrosoft公式資料に基づきます。従来のFirewallモデルを基本に、2026年7月以降のPower BI Desktopの変更を第12組で分けて扱います。製品や版による違いを、Excel全般の確定動作へ広げないようにしてください。
出典
図解2|読み込む処理でも値が別ソースへ向かう
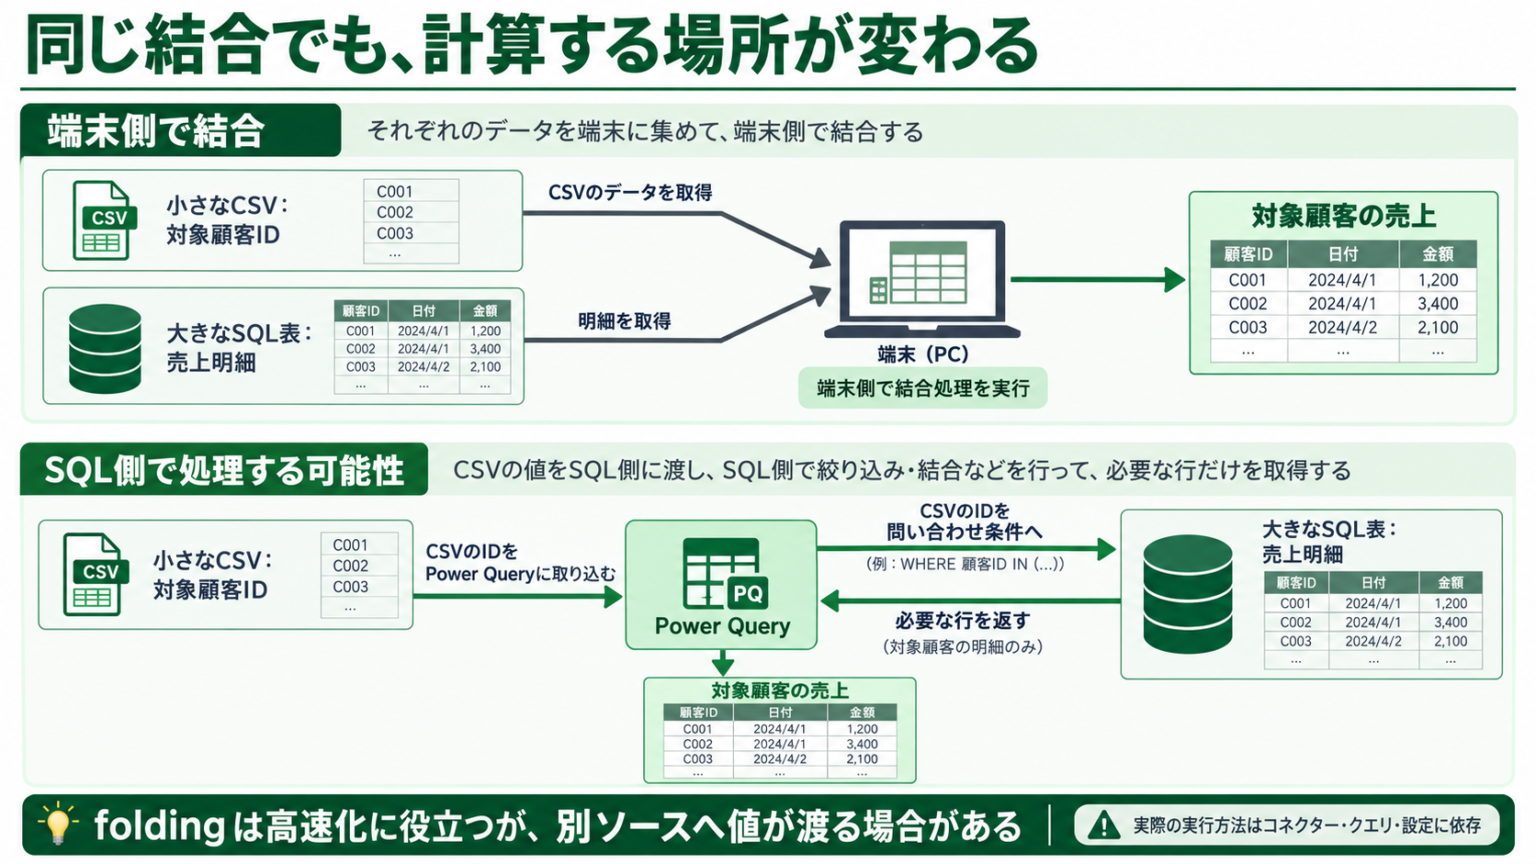
図2|最終結果が同じでも、計算する場所と問い合わせへ含まれる情報は同じとは限りません。
図の読み方
上段は、二つのソースからデータを取得して端末側で結合するモデルです。下段は、片方の値をもう片方のソース側の処理へ渡すモデルです。矢印はデータまたは問い合わせの方向を表し、すべてのコネクターが必ずこの実行方法を選ぶという意味ではありません。
読者が確かめる問い
完成表の保存先に加え、絞り込み値、結合キー、URL、SQL文の材料がどの相手へ渡るかを考えます。元の列が完成表から消えても、途中の問い合わせに含まれていないとは限りません。
解説2|クエリフォールディングが情報の流れを変える
全件を取るより接続先で処理するほうが速い場合がある
小さなCSVに対象顧客の一覧があり、SQLデータベースに大量の売上明細があるとします。目的は対象顧客だけの売上を得ることです。全明細を端末へ取り出してCSVと結合する方法もありますが、CSVのキーをSQL側の問い合わせへ含め、必要な行だけを返してもらうほうが効率的な場合があります。
Power Queryは、フィルター、列選択、結合などを接続先で実行できる形式へ翻訳することがあります。これがfoldingです。公式のFirewall解説は、小さなCSVと大きなSQL表の結合を例に、最適化の一環として片方のソースの値が別ソースへ渡り得ると説明しています。利用者が結合操作しか書いていなくても、実行場所まで端末内に固定されるわけではありません。
問題は通信先へ渡る内容
CSVが機密の顧客一覧で、SQLの接続先がその一覧を渡してはいけない相手なら、結果の受信以前に問題が生じます。問い合わせの条件に顧客IDを含めるだけでも、そのIDが相手へ伝わるからです。「外部からデータを取るだけ」という見方では、この逆向きの流れを見落とします。
この説明は、結合すると必ず全データが送信されるという意味ではありません。実際に何がfoldされるかは、コネクター、変換、クエリの形、エンジン、設定に依存します。図は起こり得る実行方法を示す概念図です。実際の問い合わせを観測していない場合は、送信済みと断定しません。
明示的なリクエストにも同じ視点が必要
別ソースから読んだ会社名をWeb.Contentsの検索条件へ入れる場合は、コード自身が値を送る構造です。これは、最適化が値の移送を生む場面とは区別して説明すべきです。それでも、会社名がどのソースに由来し、どの接続先へ渡るかという判断は共通します。
Firewallの目的は、とくに意図しないソース間の漏えいを防ぐことです。任意のMコードの意図や、組織の情報取扱規程まで自動的に保証する機能とは考えないでください。自分で送信するコードを書いた場合も、通信先と内容を確認する必要があります。
出典
図解3|片方向の許可と双方向の互換性
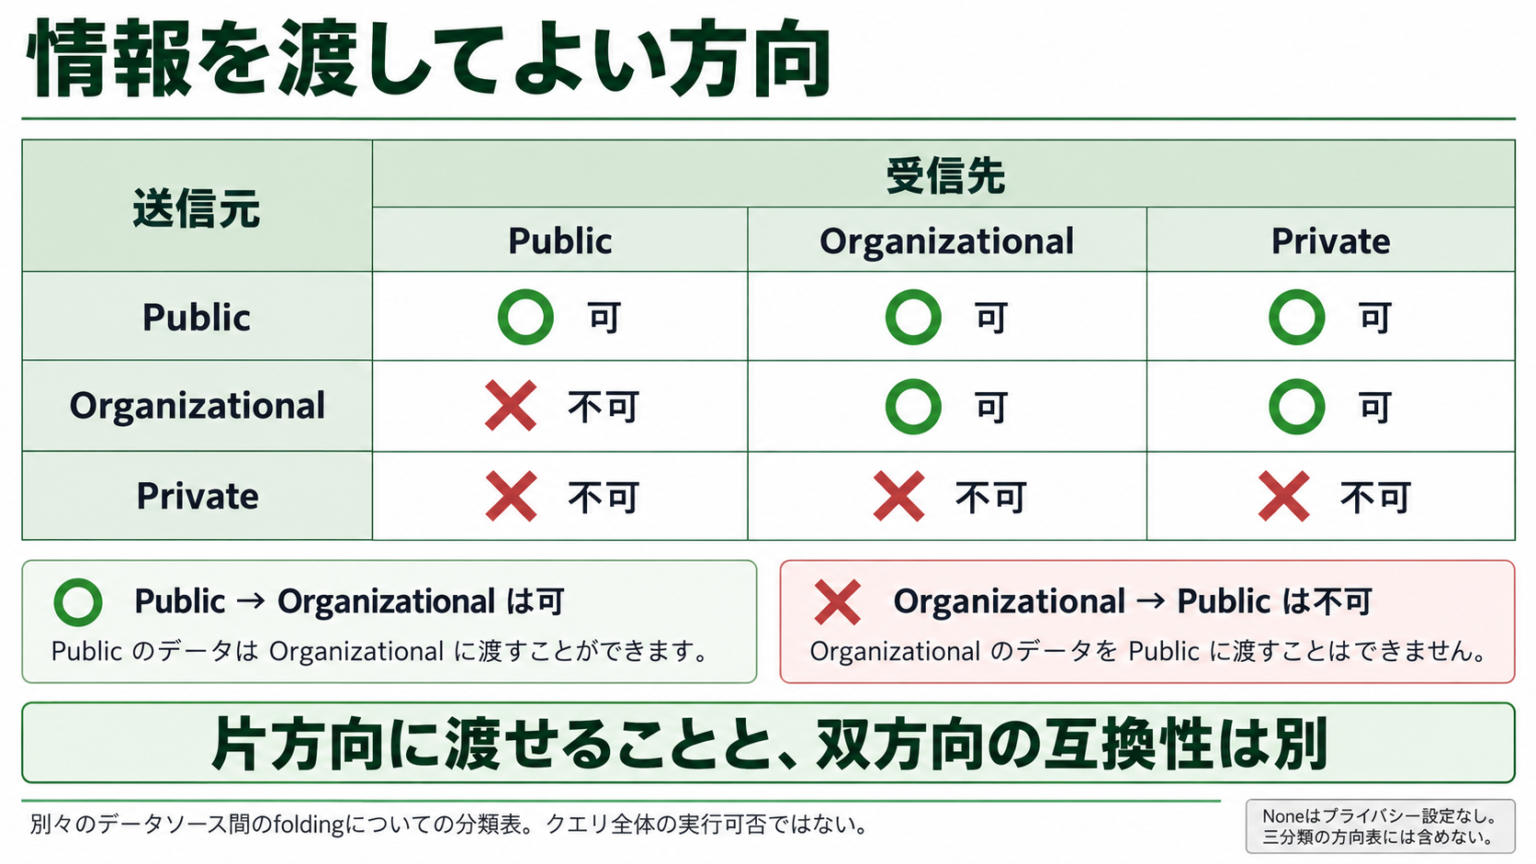
図3|表の一行は送信元、一列は受信先です。セルはその方向へ渡せるかを表します。
表の対象
扱うのは、異なるデータソースの間へ値をfoldする方向です。最終結果の閲覧権限や、任意の結合クエリ全体の実行可否を表す表ではありません。PrivateからPrivateのセルも、別ソースへの移送を指します。
判断の例
Publicの値をOrganizationalへ渡せることから、逆方向も許されるとは言えません。同一パーティションで直接ソースを扱う場合には、後で説明する双方向の互換性が必要になります。
解説3|レベルは単純な強弱の順位ではない
三つの分類で情報の出てよい方向を考える
Publicは、他ソースへ値をfoldしてよい情報の分類です。Organizationalは、組織として信頼する範囲を前提に、OrganizationalやPrivateのソースへfoldできますが、Publicへはfoldできません。Privateの情報は、別のデータソースへfoldできず、相手もPrivateであっても同じです。
送信元\受信先 |
Public |
Organizational |
Private |
|---|---|---|---|
Public |
可 |
可 |
可 |
Organizational |
不可 |
可 |
可 |
Private |
不可 |
不可 |
不可 |
ここでの可否は、分類が許す移送方向を簡略化したものです。可のセルでも、接続の資格情報、コネクターの対応、クエリ構造など別の条件は残ります。この表だけで、実行結果やすべてのFirewallエラーを予測しようとしないでください。
Private同士でも別々に隔離する
二つともPrivateなら、どちらも機密なので一緒に扱ってよい、と考えがちです。しかし、Privateは「Privateと名付けた全ソースで共有してよいグループ」を意味しません。別ソースへのfoldingを制限する分類です。同じレベル名であることと、双方向に値を渡してよいことを分けます。
一方、Privateを含むデータを最終的な表で組み合わせることが、すべて禁止されるわけでもありません。境界で隔離し、元ソースへのfoldingを抑えて処理する構成があります。第8組で扱うのは、この「ソースへ押し込まない受渡し」です。
分類は場所の名前だけでは決めない
ローカルファイルだからPrivate、インターネットのURLだからPublicと機械的に決めるのは適切ではありません。公開データを保存したローカルCSVもあれば、認証付きのWebサービスに機密情報がある場合もあります。情報をどの相手へ渡してよいかを内容と利用範囲から判断します。
Organizationalにする場合も、その相手を信頼範囲に含めてよいかを判断する必要があります。エラーを消すために全ソースを同じ名前にそろえると、実際の方針と申告が食い違うおそれがあります。
出典
図解4|ソースの分類と分類を守る設定
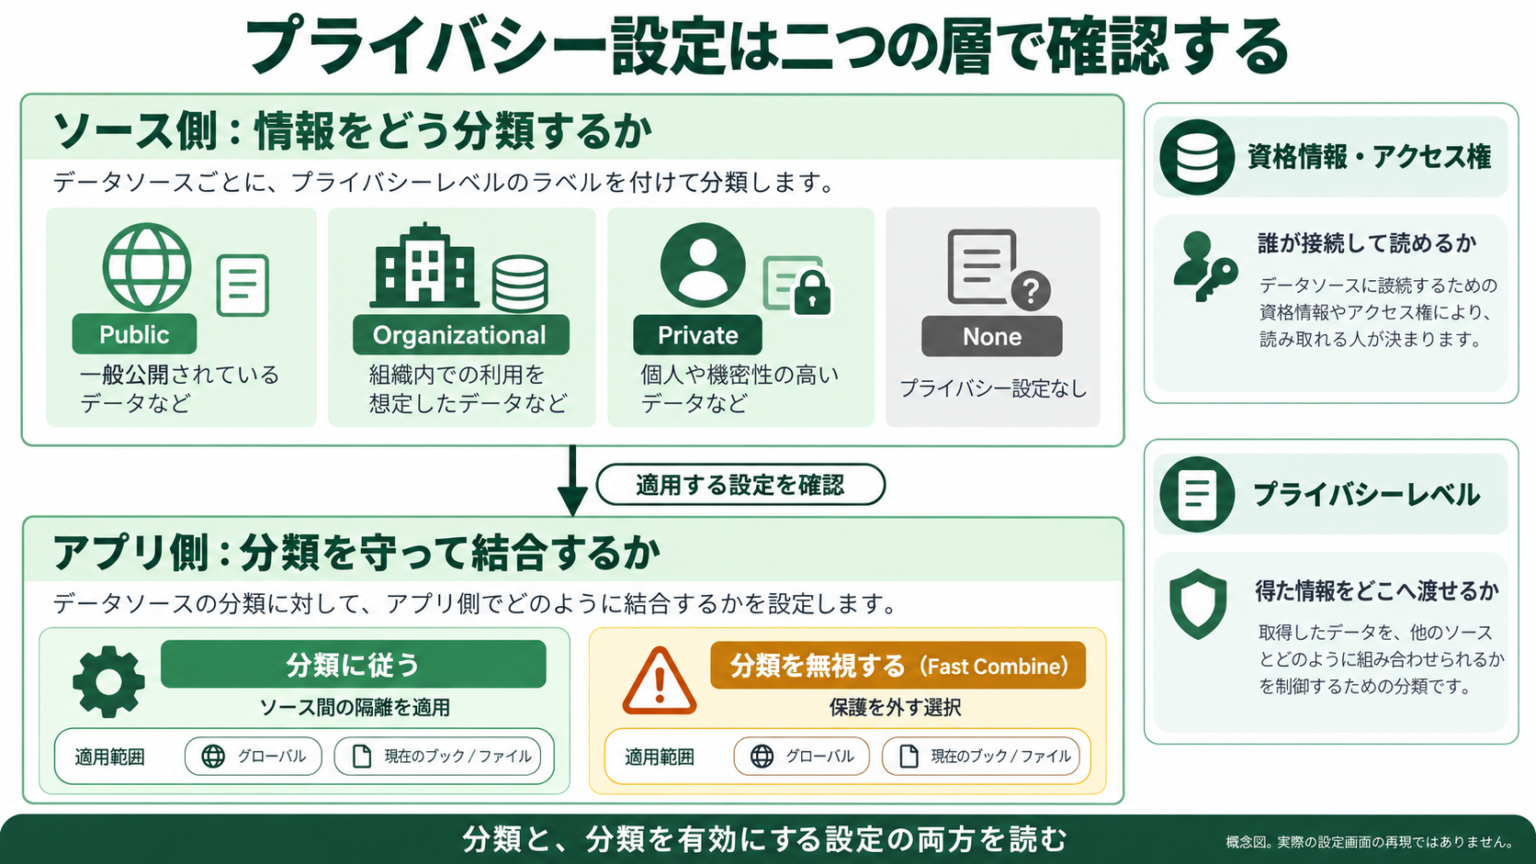
図4|何を申告したかと、その申告を適用する設定かを、別々に確かめます。
設定は二か所を読む
ソースにはPublic、Organizational、Privateなどの分類を設定します。アプリ側には、分類に従って結合するか、無視するかのオプションがあります。片方の画面だけを確認しても、保護が有効かを判断できない場合があります。
Noneを読み違えない
Noneは「最も強い隔離」「送信禁止」という意味ではありません。公式資料ではプライバシー設定なしと説明される選択肢です。Publicとの違いを含め、三分類の方向表へ無理に追加しないでください。
解説4|ExcelとPower BIで何を確認するか
最初にソースごとの分類を確認する
Excelでは、データタブの「データの取得」から「データソースの設定」を開き、対象を選んで「アクセス許可の編集」へ進みます。Power BI Desktopでは「ファイル」→「オプションと設定」→「データソースの設定」が入口です。プライバシーレベルを確認し、変更後は画面を開き直して保存された値を読みます。表示名は製品・言語・版により多少異なる場合があります。
クエリ名とソース設定の対象は同じ概念ではありません。同じ接続先を参照する複数クエリを、別々の機密分類を持つソースだと名前だけで決めないでください。実際のデータソース一覧と接続先を照合し、編集している設定の範囲も確認します。
続いて分類を守るオプションを確認する
Excelでは「データの取得」→「クエリのオプション」→「プライバシー」を開き、グローバルと現在のブックを確認します。Power BI Desktopでは「オプション」のグローバルと現在のファイルにあるプライバシー項目を確認します。
グローバルには、常に各ソースの分類に従う、各ファイル側の設定に従う、常に無視する、という趣旨の選択があります。ファイル・ブック側にも、分類に従うか無視するかの設定があります。グローバルが常に無視する状態なら、ブックの画面だけ見て保護が有効だと判断できません。
Fast CombineとNoneは別の設定
分類を無視するオプションはFast Combineとも呼ばれます。ソースに付けた分類を結合時に適用しない選択であり、適切なレベルへ分類し直す対処とは性質が違います。設定を無視すれば、意図しない情報移送を抑える保護を失い得ます。
Noneはソース側の分類、無視はアプリ側の動作オプションです。公式資料はNoneを、プライバシー設定のない選択肢として注意を促しています。Noneにすれば機密が守られる、Publicにするより安全だ、という説明はできません。必要な情報取扱方針を先に決め、その方針に合う分類と有効化の状態を確認します。
出典
図解5|Sectionとクエリとパーティション
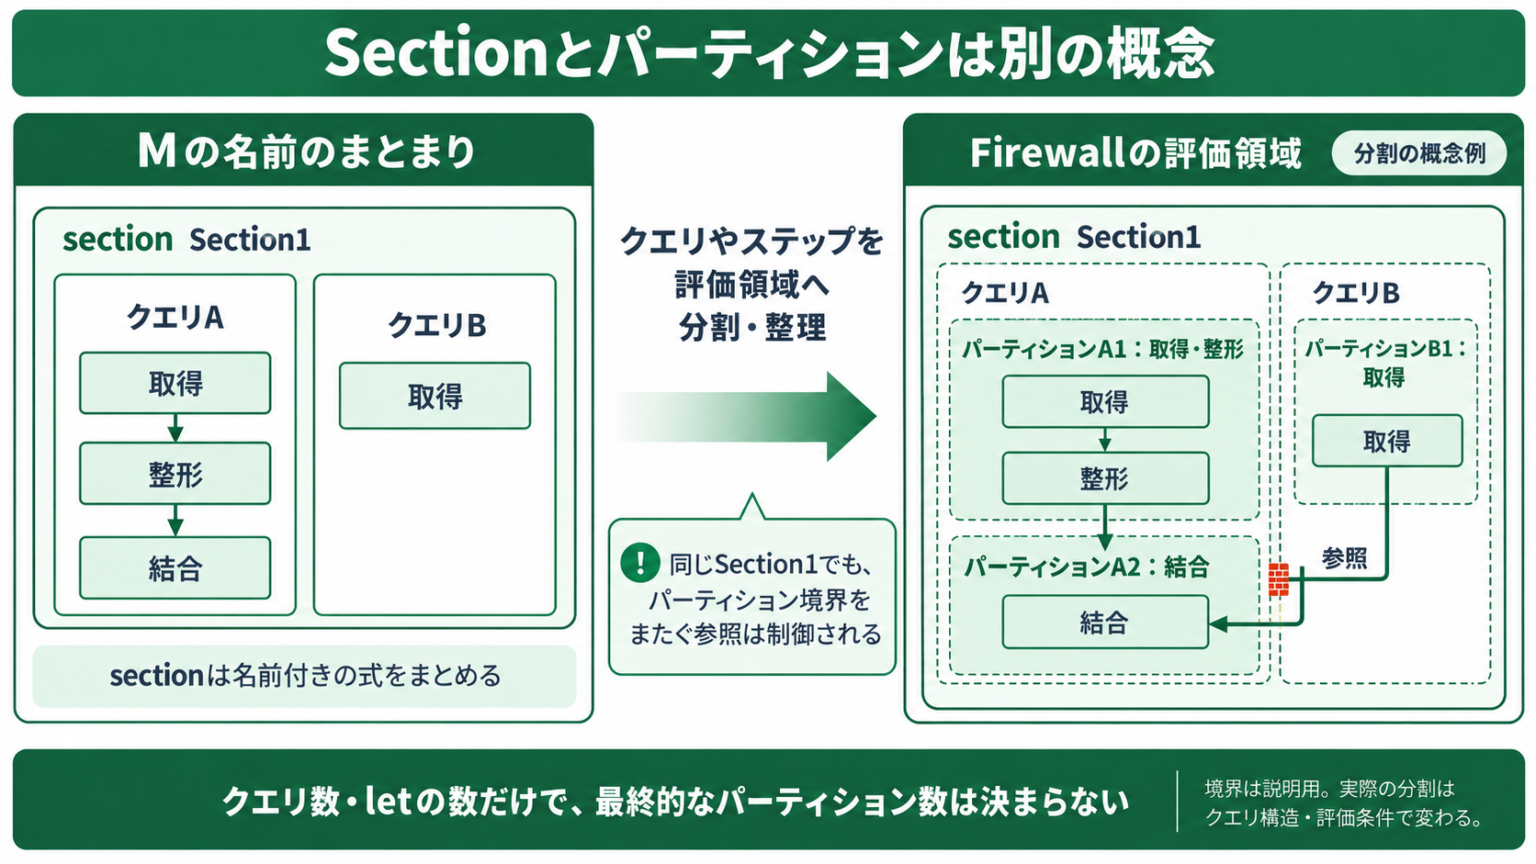
図5|名前をまとめる単位と、エンジンが評価を制御する単位は一致するとは限りません。
三つの見方
クエリ一覧で見る一つのクエリ、詳細エディターで読むlet式、M言語のsection、Firewallが使うパーティションを区別します。同じSection1に属するという理由だけで、検査されないとは言えません。
境界を描くときの注意
本記事の点線枠は仕組みを説明するためのモデルです。クエリ一覧やエラーに出る名前だけから、実際の全パーティション境界を読み取った図ではありません。
解説5|ファイアウォールの評価単位を取り違えない
パーティションはステップのまとまり
公式の内部解説では、パーティションは一つ以上のクエリステップの集合です。最も細かい単位は一ステップで、一つのクエリが複数領域へ分かれることもあります。エンジンはクエリと依存先を分割し、境界をまたぐ参照を制御します。クエリを一つにしただけで、必ず一つの評価領域になると考えないでください。
ステップは、エディターの「適用したステップ」に現れる変換の単位です。ただし、最終的なパーティションはその一覧の一行ずつに固定されるわけではありません。分割後に整理や統合が行われるためです。letの数や、詳細エディターの画面が一つであることも、境界の数を示す証拠にはなりません。
Mのsectionは名前をまとめる言語の仕組み
sectionは、Mプログラム内の関連する名前付き式をまとめる概念です。sectionには名前があり、メンバーはその名前で識別されます。sharedなメンバーは、条件を満たせば他sectionからも名前を使って参照できます。これは名前解決の説明であり、そのままプライバシーの隔離単位を定義するものではありません。
公式解説に出るValue.Firewall("Section1/Employees")のSection1は、参照先を識別する名前の一部です。この表記から「同じSection1の中ではFirewallを通らない」と結論するのは誤りです。同じsectionにあるクエリどうしでも、パーティション境界をまたぐ参照として制御され得ます。
同じか違うかを論じる前に単位を定める
「同じセクションでは緩く、違うセクションでは厳しい」という言い方は、section、クエリ、パーティションのどれを指すか曖昧です。技術的には、「同一パーティションの直接ソース」と「別パーティションから受け取る値」を比べる必要があります。
前者にはソース同士の互換性条件があり、後者には境界の受渡し制御があります。これは検査の有無ではなく、制御を適用できる位置と方法の違いです。次に、その境界がどのように作られるかを見ていきます。
出典
図解6|境界は段階的に整理される
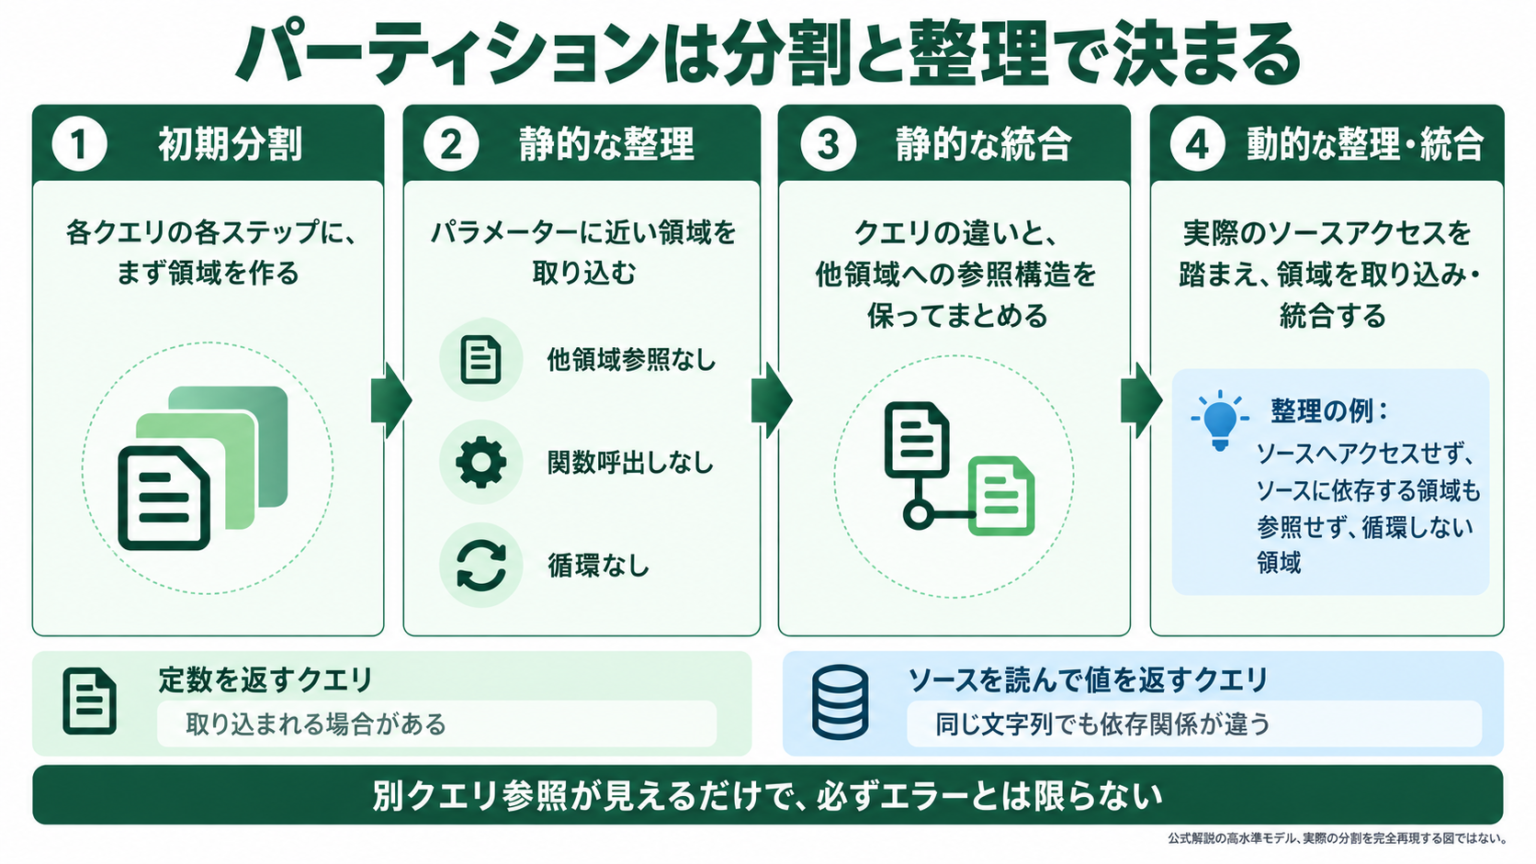
図6|見た目のクエリ数だけで、最終的な評価領域は決まりません。
整理されるものを区別する
クエリは名前を持つ式として存在し、パーティションは評価を制御するために作られます。定数だけを返す参照と、別ソースから値を読んで返す参照は、同じ文字列を返しても異なる条件になります。
図の位置付け
図は公式解説の高水準の分割モデルを簡略化したものです。あらゆる製品の内部実装を、この図だけで完全に再現できるという意味ではありません。
解説6|定数の参照で必ずエラーになるわけではない
最初はステップごとに分けて考える
公式解説は、各クエリの各ステップにパーティションを作るところから分割処理を説明します。その後、クエリの構造に基づく静的な整理と統合を行い、評価結果に基づく動的な整理と統合へ進みます。最初の一ステップ一領域が、そのまま最終状態として残るわけではありません。
静的なパラメータートリミングの対象として説明されるのは、他パーティションを参照せず、関数呼出しを含まず、循環しない領域です。領域を取り除くというのは、その値を使う側の領域へ実質的に取り込むことを意味します。元のクエリが利用者の画面から削除されるという意味ではありません。
固定パスとセル由来のパスは同じ条件ではない
たとえば、独立したクエリp_pathが文字列定数のパスを返し、取得クエリがそれをFile.Contentsへ渡す場合を考えます。定数だけの参照は前述の整理で取り込まれ得るため、「別クエリ参照とソースアクセスが見えたら必ずエラー」という説明にはなりません。
一方、p_pathがExcelの設定表を読み、そのセルからパスを取り出しているなら、別ソースへのアクセスという由来があります。同じパス文字列でも、値を作る依存関係が違います。名前にパラメーターと付けるだけで、エンジンの分類が定数へ変わるわけではありません。
動的な整理もある
静的なグルーピングでは、クエリの違いや、他領域を参照するかどうかなどを保ちながら統合します。動的な段階では、ソースへアクセスせず、ソースへアクセスする領域も参照せず、循環しない領域などが整理の対象になります。その後、条件に従ってソース側の領域をまとめます。
このため、ある関数を一つ書いたから最終境界が必ずここへ来る、と簡単には言い切れません。定数・取得・参照・結合という役割を図にし、公式モデルに照らして候補を考え、実際の製品でエラーと通常更新を確認します。
出典
図解7|同一パーティションも無検査ではない
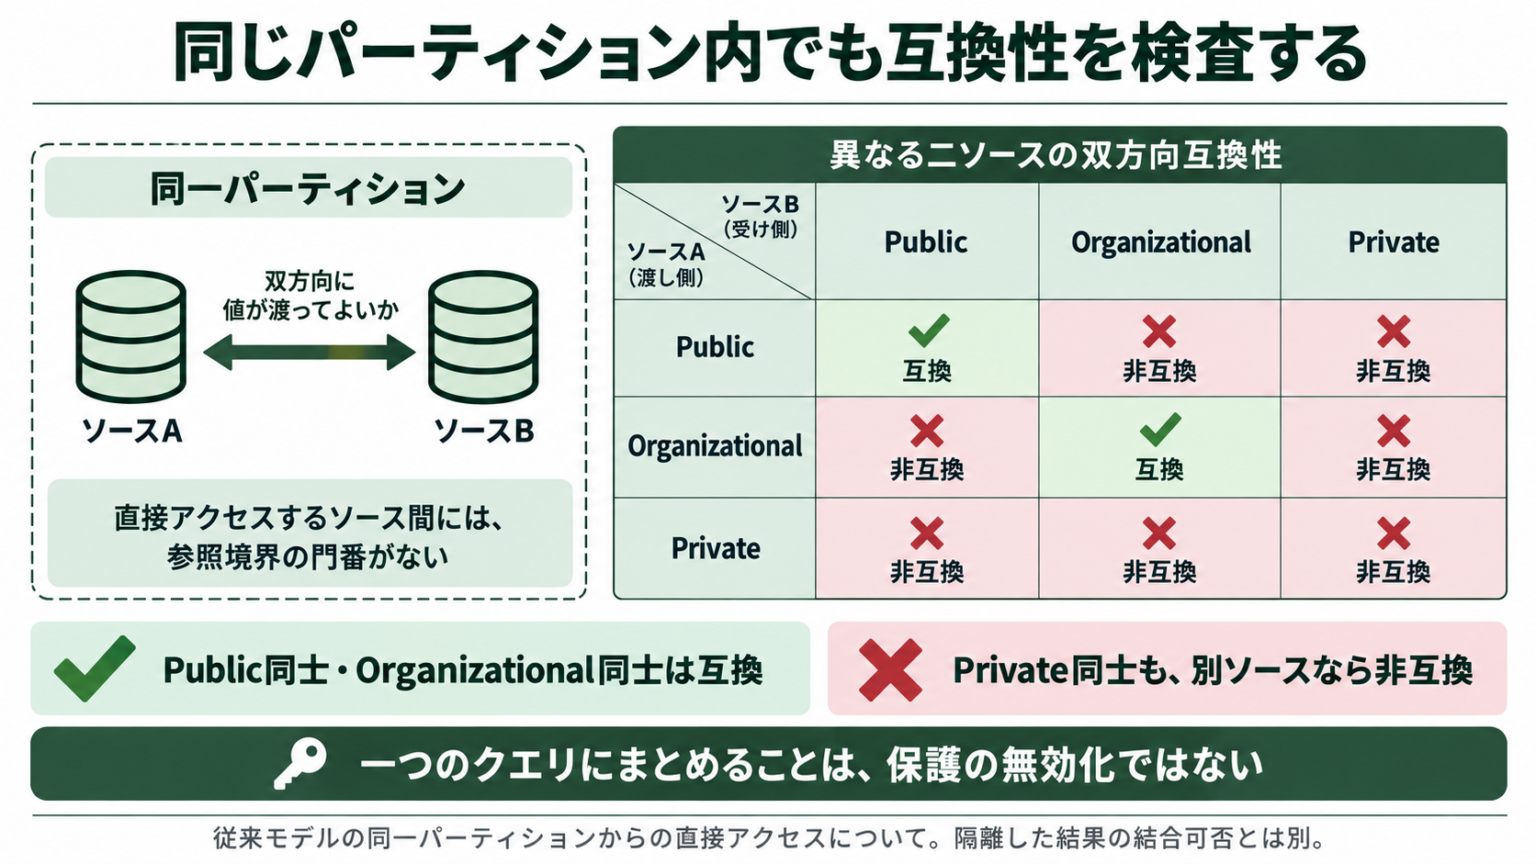
図7|領域内の直接ソースは、相互に値が渡ってもよい組み合わせかを検査します。
この図が答える疑問
「一つのクエリへ全部書いたら、なぜ通る場合があるのか」。答えは、保護がなくなるからではありません。最終的に同一パーティションとなり、直接ソースが互換な条件を満たす場合があるからです。
表の意味
次ページの表は、異なる二ソースを同一パーティションから直接扱う従来モデルの互換性表です。第3組の片方向の移送表とは、問うている条件が違います。
解説7|内部に境界がないから互換性を条件にする
直接ソース間の移送を事前の条件で制限する
一つのパーティションがSQL表とCSVへ直接アクセスするとします。二つのソースの間には、別パーティション参照として受け渡す境界がありません。したがって、境界に挿入するValue.Firewallだけで内部の移送を止める構造にはなりません。そこで公式モデルは、その領域の直接ソースが相互に情報を渡してもよいことを条件にします。
ソースA\ソースB |
Public |
Organizational |
Private |
|---|---|---|---|
Public |
互換 |
非互換 |
非互換 |
Organizational |
非互換 |
互換 |
非互換 |
Private |
非互換 |
非互換 |
非互換 |
対象は、別々のデータソースです。ソースAとBの並びを入れ替えても結果が同じなのは、双方向に値を渡してよいかを問うためです。片方向しか許されないPublicとOrganizationalは、この意味では互換ではありません。
厳しいか緩いかより検査方式を見る
同一パーティションでは、Public同士やOrganizational同士を許可します。しかし、これはソースの分類に基づく互換性検査です。「内部の各値がどこへ行くかを、あらゆるコードについて完全に解析して安全と証明する」という説明とも、「内部は何も見ていない」という説明とも違います。
適切な分類が前提です。実際は秘密のソースをPublicと申告して通るようになった場合、技術的な条件を満たしたとしても、業務上の情報取扱方針が正しくなったとは言えません。エンジンが分類を使う以上、利用者が与える分類の正確さが大切です。
クエリの統合は条件付きの対処
公式解説には、別クエリから得た値をWeb要求に使う例を一クエリへまとめ、互換なレベルなら従来の構造エラーを解消できる例があります。重要なのは、まとめたことと互換性の両方です。Privateを含む非互換なソースまで、統合すれば自由に移送できるわけではありません。
出典
図解8|境界で受け取り方を制御する
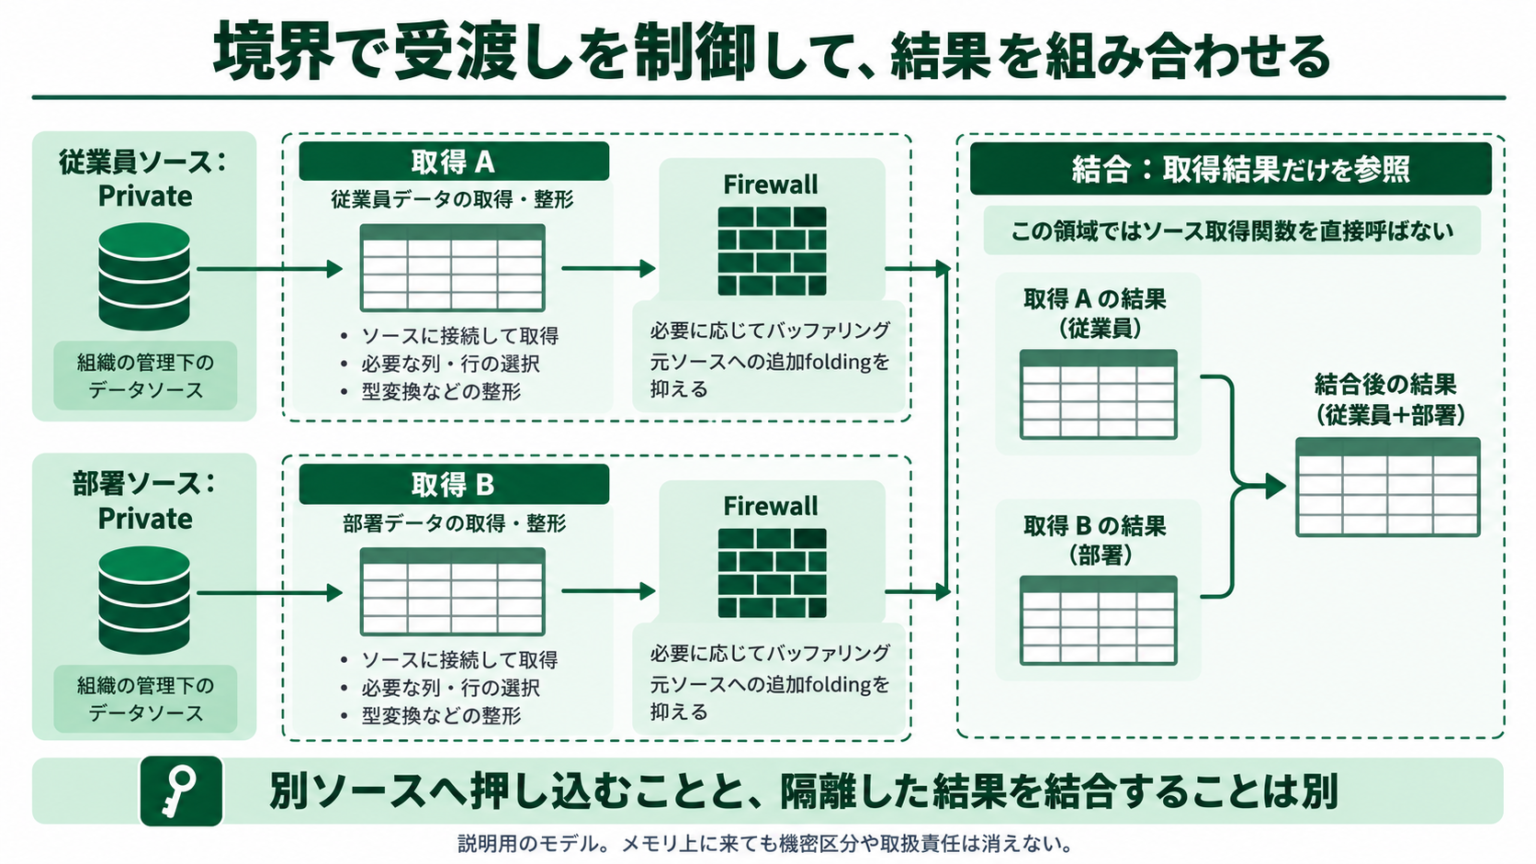
図8|ソースへ値を押し込むことと、隔離して受け取った結果を組み合わせることを分けます。
境界に置ける門番
パーティションをまたぐ参照では、Firewallがデータの受渡しへ関与できます。必要に応じたバッファリングなどにより、受け取ったデータを使う処理が元ソースへさらにfoldされることを防ぎます。
秘密の扱いは消えない
メモリ上に受け取った値でも、元の機密性や組織の取扱規程がなくなるわけではありません。ここで説明するのはエンジンの評価と受渡しの構造です。
解説8|互換でないソースでも組み合わせられる理由
参照はFirewallを通る形へ書き換わる
公式解説では、別パーティションへの参照はValue.Firewallを通る形へ書き換えられます。利用者が通常のMコードへこの内部呼出しを手書きすることを勧めているわけではありません。エンジンが境界へ介入する仕組みを説明したものです。
Firewallは、受渡しを拒否するだけでなく、データをバッファリングして元ソースへの追加foldingを止めるなどの制御ができます。この制御があるため、参照先の元ソースどうしが同一パーティションの直接ソースとしては非互換であっても、その結果を別領域で組み合わせられる場合があります。
二つのPrivateを結合する場面
従業員情報と部署情報を別ソースから読み、いずれもPrivateとして扱うとします。それぞれを取得する領域と、その結果だけを参照して結合する領域を分ければ、片方の情報を他方のソースへfoldする必要のない構成を作れます。
これは「Private同士でも直接渡せる」という例外を追加する話ではありません。直接ソース同士に値を押し込む経路と、Firewallが制御して結果を受け渡す経路の違いです。ソースの保護方針が異なることと、端末側で結果を照合できないことを同じにしないでください。
出所が消えるという説明の読み方
公式解説は、バッファリング後のデータを評価上は元のソースに結び付かないデータのように扱い、元ソースへのfoldingを止めると説明しています。これは、データの機密区分を解除したり、以後の再送信を許可したりする制度ではありません。
結合後の表に機密情報があれば、保存先や共有先も適切に管理する必要があります。後段でその値を外部APIの引数にするコードを追加すれば、別の情報移送を作ります。境界を置いたという事実だけで、任意の後続処理まで安全と認定しないようにしてください。
出典
図解9|従来モデルが混在を禁止する理由
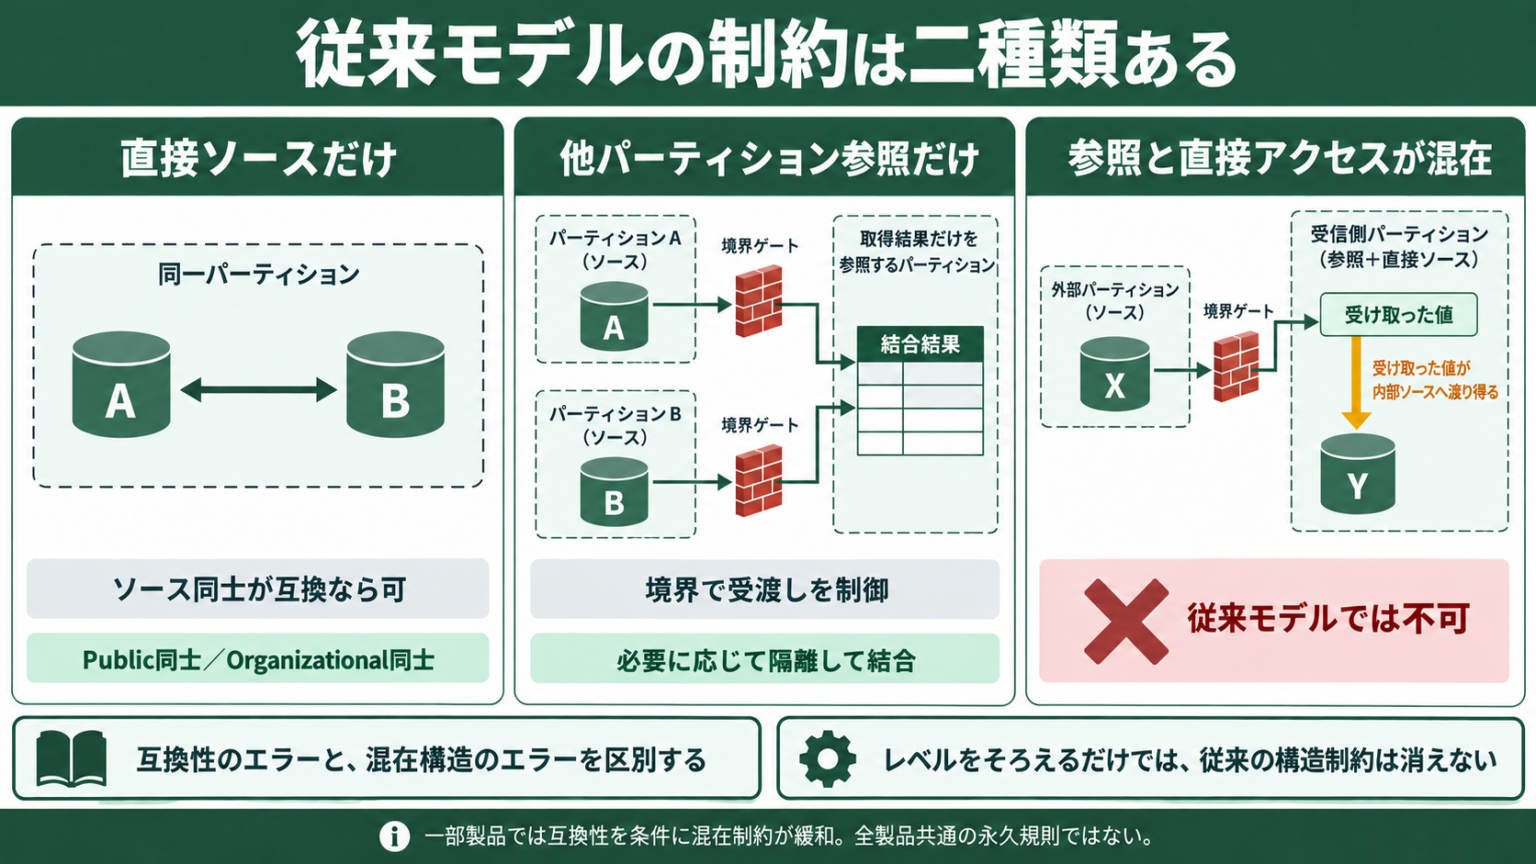
図9|従来の構造制約は、ソースの分類が互換でも別に問題になる場合があります。
禁止されるのは何か
従来モデルでは、一つのパーティションが「他パーティションを参照すること」と「データソースへ直接アクセスすること」を同時に行えません。パーティションをまたぐこと自体が一律に禁止されるわけではありません。
設計評価と公開仕様を分ける
公式資料は、境界の門番としての制御を維持するための制約と説明します。開発者が当時なぜ別の実装を採用しなかったかという経緯まで、公表された事実として補わないようにします。
解説9|二種類のFormula.Firewallを見分ける
互換性のエラー
一つ目は、同一パーティションから直接扱うソースのレベルが互換でない場合です。メッセージの「privacy levels」という部分が手がかりになります。どのソースをどの分類で扱い、同じ評価領域で直接使おうとしているかを確認します。分類を正しく保ったまま、隔離して組み合わせる構成を検討します。
構造のエラー
二つ目は、従来モデルで他領域参照と直接アクセスが同一パーティションに混在する場合です。「references other queries or steps」と「directly access a data source」という部分が手がかりになります。他クエリから来た値と、File.ContentsやWeb.Contentsなどのソース取得呼出しが、どこで出会うかを調べます。
公式解説の理由は、Firewallが境界の入口を制御しても、受け取った値が領域内部で直接アクセスするソースへ渡ると、その門番としての制御を維持できないというものです。そこで従来モデルは、入口の検査だけを追加するのではなく、この混在する構造を許さない制約を置きます。
なぜ同じレベルにしても直らないことがあるのか
従来の構造制約に当たる場合、レベルをそろえても、他領域参照と直接アクセスが混在する構造は残ります。これは同一パーティションの直接ソースに行う互換性検査とは別の条件です。逆に、クエリを分ければ、非互換な情報移送を必ず許可できるわけでもありません。どちらの条件が問題かを先に切り分けます。
公開された理由以上のことは推測にしない
同一領域では分類で許可し、境界を越えた値と直接ソースの混在では構造で止めるため、同じ意図の処理でも書き方により不均衡に見えます。これは設計を読む側の評価として論じられます。しかし、「完全な解析が不可能だからこの実装しかない」「当時は実装が容易だったから」といった開発動機は、今回の資料から確認できません。
公開仕様で説明できるのは、制御の位置、従来の制約、互換性条件です。非公開の実装能力を断定せず、この範囲でも原因と対処を十分に説明できます。
出典
図解10|取得する処理と結合する処理を分ける
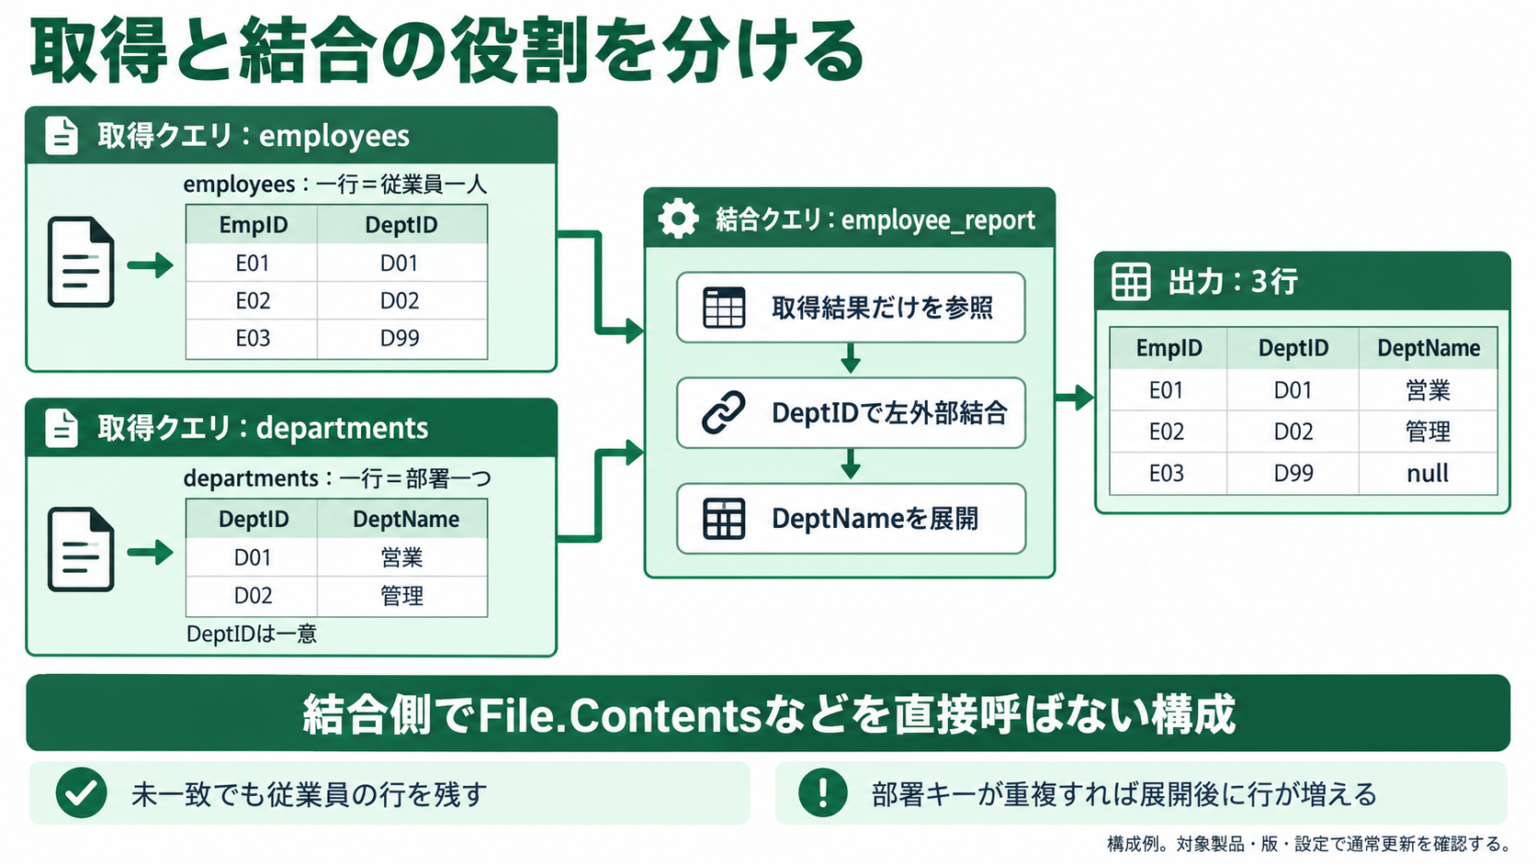
図10|一行の意味とキーを定めてから、取得と結合の役割を分けます。
入出力の契約
従業員は一行が一人で、EmpIDとDeptIDを持ちます。部署は一行が一部署で、DeptIDとDeptNameを持ち、DeptIDは一意です。従業員を左側に残し、部署が見つからない場合も従業員の行を消しません。
構成を変える目的
結合側は取得結果だけを参照し、ソース取得関数を直接呼びません。クエリを増やすことが目的ではなく、情報の取得境界と利用箇所を説明しやすくするための構成です。
解説10|結合クエリに直接アクセスを持ち込まない
取得結果を受け取るクエリを作る
取得クエリemployeesは従業員表、departmentsは部署表を返すものとします。列は図の契約どおりです。次のコードは、新しいクエリemployee_reportへ入れる結合部分の全体です。取得クエリ自体の作成例は第14組で示します。
01 |
|
|---|---|
02 |
|
03 |
|
04 |
|
05 |
|
06 |
|
07 |
|
08 |
|
09 |
|
10 |
|
11 |
|
12 |
|
13 |
|
14 |
|
15 |
|
このクエリは二つの取得結果を参照し、File.ContentsやSql.Databaseを直接呼びません。左外部結合は従業員を基準に一致する部署を探し、入れ子のDept列からDeptNameを展開します。従業員E03の部署IDが部署表に存在しなければ、DeptNameはnullとなり、E03の行自体は残ります。
Firewallと業務結果を別に確認する
部署表に同じDeptIDが複数あると、展開後に従業員の行が増える場合があります。Firewallを通過しても、結合キーの一意性や件数の正しさまで保証されません。取得前後と結合後の件数、未一致、重複を別に検査します。
また、参照クエリを作っただけで常にメモリへ固定されるわけではありません。評価の分割と隔離はホスト・エンジン・設定にも関わるため、対象環境で通常更新を確認します。これは従来モデルの説明に合う構成候補であり、任意のブックに対する万能な保証ではありません。
出典
図解11|パス一つにもデータの由来がある
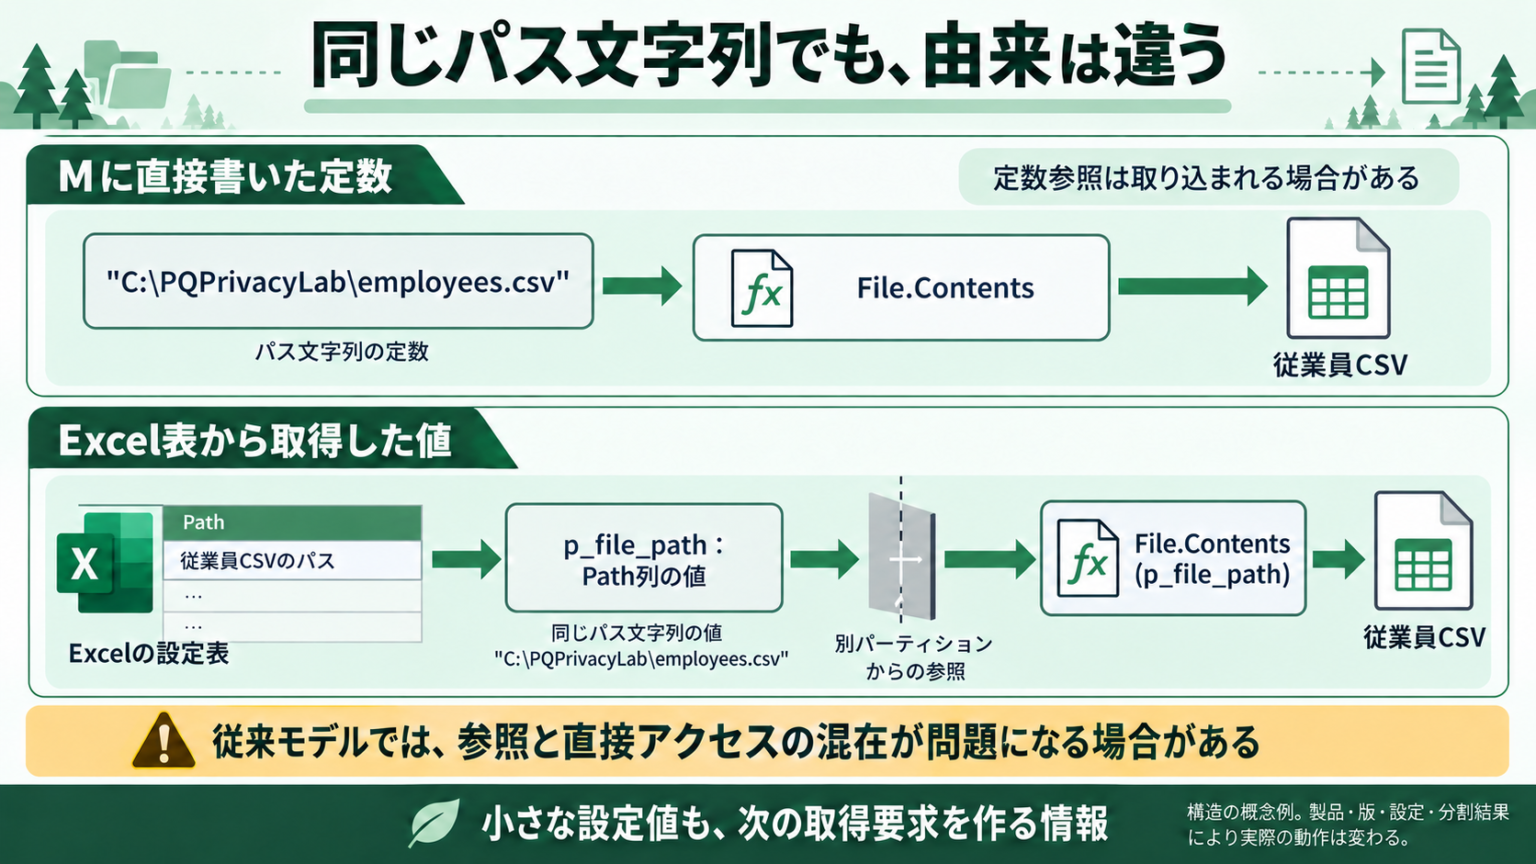
図11|同じ文字列でも、定数か他ソース由来かで依存関係が違います。
小さな値も問い合わせ材料になる
URL、サーバー名、ファイルパス、検索キーは、表より小さな値です。それでも接続先を選んだり、要求の内容を作ったりする材料になります。値の大きさより、由来と渡す先を考えます。
エラーの再現条件を固定する
別クエリ参照、定数へのトリミング、使用製品の変更機能などで結果は変わり得ます。図の構造だけで、すべてのビルドが必ず同じエラーを返すとは断定しません。
解説11|相対パスや設定表でも問題になる理由
設定値を読む処理もソース取得になり得る
Excel表settingsにPath列があり、一行目に従業員CSVのパスが入っているとします。クエリp_file_pathはそのセルの文字列を返し、取得クエリはFile.Contents(p_file_path)を使います。見た目には単なるパス指定でも、「Excel表から得た値を、別の取得要求の引数へ渡す」という依存関係があります。
従来モデルで、パスを返す側が別パーティションに残り、取得側がその参照と直接アクセスを同時に行う形になると、混在の構造制約に関わる場合があります。パスが短いことや、自分で入力した値であることだけでは、この構造が消えるわけではありません。
固定文字列への置換で直ったときの意味
パスをMに直接書いた固定文字列へ置き換えて動いた場合、接続先の違いだけでなく、ソース由来の参照がなくなったことも候補として考えます。定数参照ならトリミングで取り込まれる場合もあります。同じ文字列を返す二つの式でも、値を作るためにアクセスするものが違えば、分割と判定の条件は同一ではありません。
ただし、この観察だけで唯一の原因を確定しないでください。実際の接続先、分類の範囲、資格情報、保存済みの設定まで同じ条件かを確かめます。相対パスという名前の機能が全面的に危険という結論にもなりません。問題は、パス値をどこから取得し、どの要求へ使うかです。
ローカルの結合では代用できない場合もある
取得した二表を後で照合するなら、取得と結合を分ける方法が候補です。一方、他ソースで得た値がなければ次の要求先や検索条件が決まらない処理では、値の受渡しそのものが必要です。取得を二本へ分けるだけでは、必要な依存関係をなくせません。
この場合は、要求先へその値を渡してよいかを先に判断し、対象製品の互換性条件と構造制約を確認します。値を送る必要のある処理を、単にコードの配置を変えただけで情報移送のない処理として説明しないことが重要です。
出典
図解12|Power BI Desktopでは構造制約が変わった
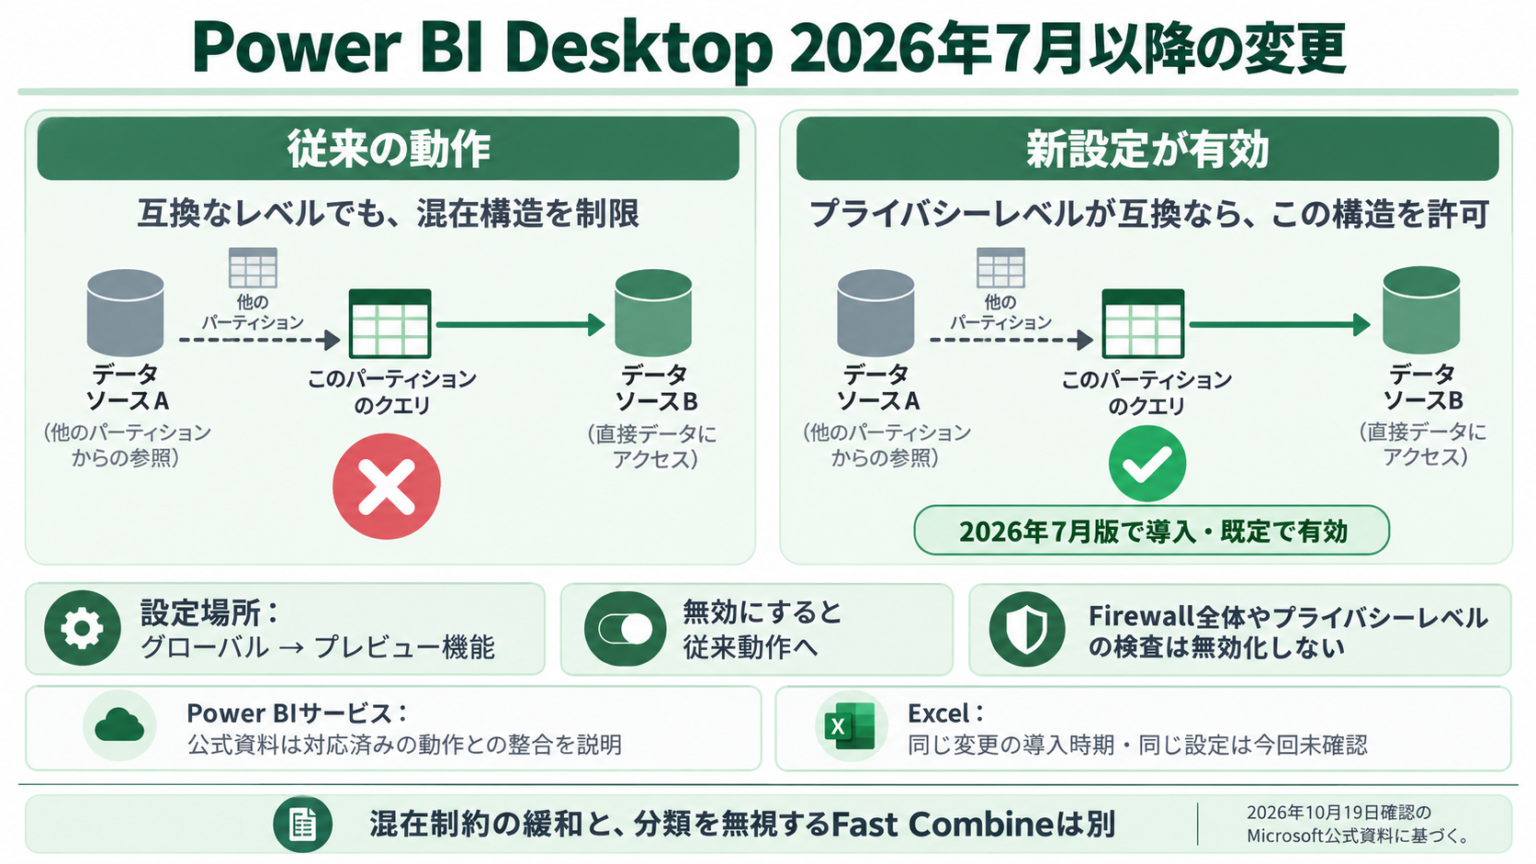
図12|緩和されたのは混在構造の制約であり、プライバシーレベルの検査全体ではありません。
適用範囲
公式資料が明記するのはPower BI Desktopの2026年7月版以降と、その設定条件です。Power BIサービスとの動作の整合も説明されています。Excelに同じ変更が入ったことを示す資料としては扱いません。
検証日
2026年10月19日時点の公式記載を確認しました。導入時期と既定値は将来変わり得るため、実際に使う版と設定を記録します。
解説12|新しい動作でも分類は必要
参照と直接アクセスを条件付きで許可する
Microsoftは、Power BI Desktopの2026年7月版で、他パーティションを参照する領域がデータソースへ直接アクセスする構造を、関係するソースのプライバシーレベルが互換な場合に許可する設定を導入したと説明しています。同資料では既定で有効であり、無効にすると従来動作へ戻るとされています。
設定名は「Allow data privacy firewall partitions that reference other partitions to also access data sources」です。「ファイル」→「オプションと設定」→「オプション」のグローバルにあるプレビュー機能で確認します。表示の有無だけでなく、実際の選択状態とPower BI Desktopの版を確かめてください。
保護を無視するFast Combineとは違う
この設定が許可するのは、従来は構造だけで止めていたパターンを、互換性の条件を見て評価することです。Firewallをなくす機能ではありません。プライバシーレベルが非互換なとき、必要な分類が誤っているとき、別の接続制限があるときまで解消するものではありません。
一方、Fast Combineは分類の適用を無視する選択です。両方を「Firewallを緩める設定」と一括りにすると、何が保護されるかを取り違えます。構造制約の緩和と、分類を守るかという選択を別々に確認します。
Excelへ一般化しない
公式資料は、Power BIサービスで既に対応しているパターンとの整合も説明しています。しかし、Power Queryという共通の名前だけを根拠に、Excel、Online、ゲートウェイのあらゆる構成が同じ条件で動くと結論できません。
今回、Excelへの同じ機能の導入時期や同じスイッチの存在は確認できていません。したがって、Excelでは従来モデルが原因を考える手がかりになりますが、特定ビルドの実測を置き換える保証にはしません。Power BIで通ったM式をExcelへ持ち込む場合も、製品と設定を記録して再確認します。
出典
図解13|対処ごとに変わるものが違う
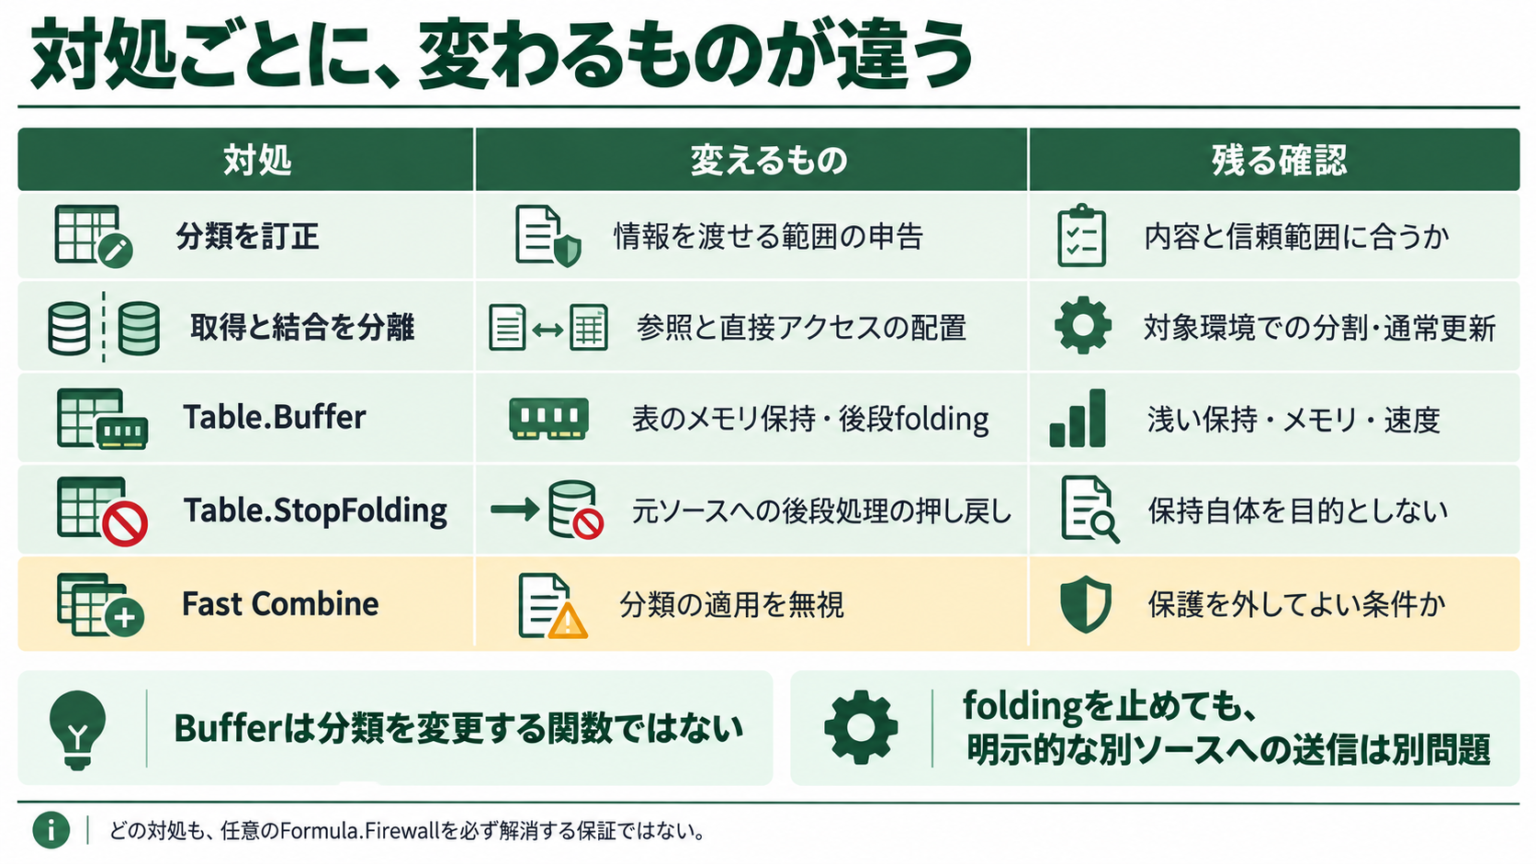
図13|同じようにエラーが消えても、情報移送の方針、評価構造、folding、保護の有効性のどれを変えたかが違います。
原因と対処を対応させる
分類が事実と違えば分類を直します。従来の混在制約なら構成の分離や対応する製品機能を検討します。foldingを止める関数を、情報を自由に渡す許可証として扱わないでください。
速さと正しさ
バッファリングは高速化する場合も遅くする場合もあります。処理時間だけでなく、読み込む件数、メモリ、実際の結果、守るべき移送方針を一緒に確認します。
解説13|Table.Bufferを万能な解決策にしない
エンジンの制御と手書きの関数を分ける
Firewallが境界で行うバッファリングは、情報の受渡しを制御する仕組みの一部です。利用者が任意のステップへTable.Bufferを追加することと、同じ効果がいつでも得られると考えてはいけません。関数を入れた位置にも評価とソースアクセスの条件があるため、従来の混在制約が必ず消えるとは限りません。
Table.Bufferは表をメモリに保持し、後段のfoldingを防ぎます。ただし浅いバッファリングであり、スカラーのセル値の評価を促しても、入れ子のrecord、list、tableなどを一律に深く評価しません。全件の読み込みと保持にコストがかかり、かえって遅くなる場合もあります。
foldingを止めることと分類は違う
Table.StopFoldingは、後段の処理を元ソース側で実行させないための関数です。データをメモリへ保持すること自体を目的とするTable.Bufferと使い分けます。どちらも、PrivateをPublicへ変更したり、別ソースへ送ってよいと承認したりする機能ではありません。
たとえば、foldingを止めた表のセル値を後でWeb要求の検索条件へ明示的に入れるなら、値を別の相手へ渡すコードは残ります。「最適化による押し込みを止めた」と「情報を一切送らない」を同一視しないことが必要です。
原因ごとに最小の変更を選ぶ
分類が誤っていれば、実際に渡せる範囲に合う分類へ訂正します。取得結果を結合するだけなら、直接取得と結果参照を分ける構成を検討します。互換な値を次の取得要求へ使う必要があるなら、製品の条件付き許可や、公式資料の条件を満たす構成を確認します。
保護を無視する選択は、これらとは別です。組織の方針と情報の内容を確認せず、エラー回避のための既定手順にしないでください。Power BI Desktopの無視設定がサービスで同じように引き継がれるとも限らず、実行場所が変わると再確認が必要です。
出典
図解14|構文と更新と情報移送を別々に検証する
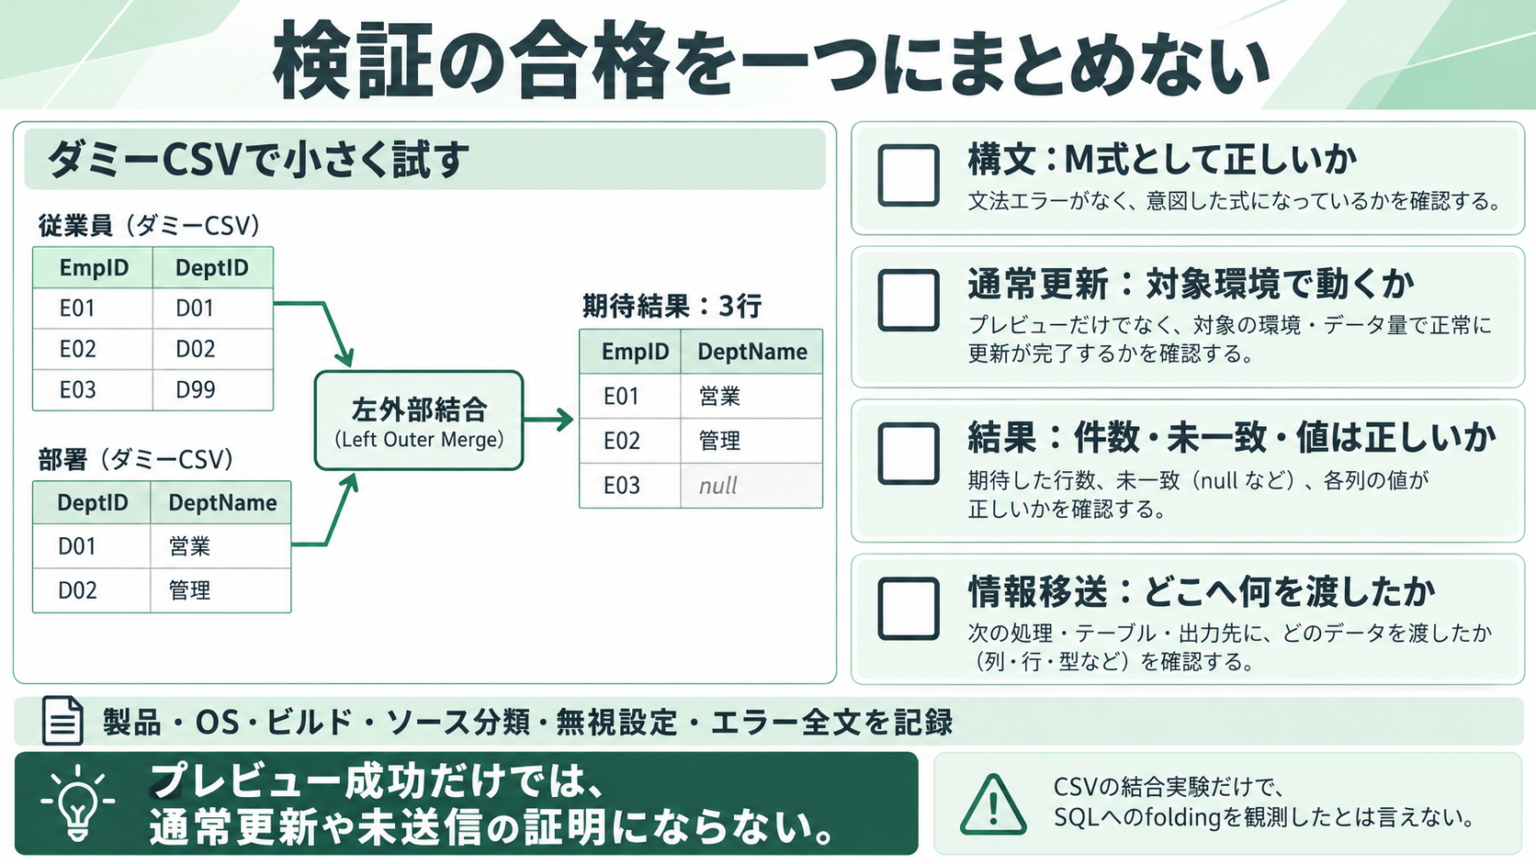
図14|構文が正しいこと、表が正しいこと、意図しない送信がないことは別の確認です。
ダミーデータの期待値
従業員はE01/D01、E02/D02、E03/D99の3行です。部署はD01/営業、D02/管理の2行です。左外部結合の結果は3行で、E03の部署名はnullとなります。給与や実在する個人情報は実験に使いません。
今回の検証範囲
掲載M式の構文・命名は静的に検査します。本記事の制作環境で、ExcelやPower BIによる全条件の更新、Firewallエラーの再現、実際の送信要求の観測を済ませたものとしては扱いません。
解説14|小さな再現例で条件を一つずつ変える
取得クエリを作る
Windowsの例としてC:\PQPrivacyLabにemployees.csvとdepartments.csvをUTF-8で用意します。employees.csvは一行目がEmpID,DeptID、以後がE01,D01、E02,D02、E03,D99です。departments.csvは一行目がDeptID,DeptName、以後がD01,営業、D02,管理です。フォルダーとファイルは読者の検証用に作る例で、実在する配布物ではありません。
次はemployeesクエリの全体です。departmentsはファイル名をdepartments.csvへ、外側のemployee_rowsをdepartment_rowsへ変えた同じ構造で作ります。第10組のemployee_reportが両方を参照します。
01 |
|
|---|---|
02 |
|
03 |
|
04 |
|
05 |
|
06 |
|
07 |
|
08 |
|
09 |
|
10 |
|
記録する条件を固定する
製品名、OS、版・ビルド、ソース一覧と分類、グローバルとブック・ファイルの無視設定、Power BIのプレビュー設定を記録します。プライバシーを無視しない条件で、取得単体、結合、通常更新、保存して開き直した更新を確かめます。エラー時は全文とクエリ名・ステップ名を残します。
Public同士、Organizational同士、Private同士、混在などを比較するときは、一度に一条件だけ変えます。同一クエリで直接取得する構成と取得分離の構成も区別します。ただしCSVだけの実験は、SQLへのfoldingによる送信を観測した証拠にはなりません。
合格を一つにまとめない
期待値は3行、E01は営業、E02は管理、E03はnullです。結果一致に加え、重複で行が増えていないかを確認します。実際の移送は、利用できる診断や接続先の記録等で別に確かめます。プレビュー成功だけで、通常更新の成功や未送信まで認定しないようにします。
出典
図解15|情報の方針から構成と検証を決める
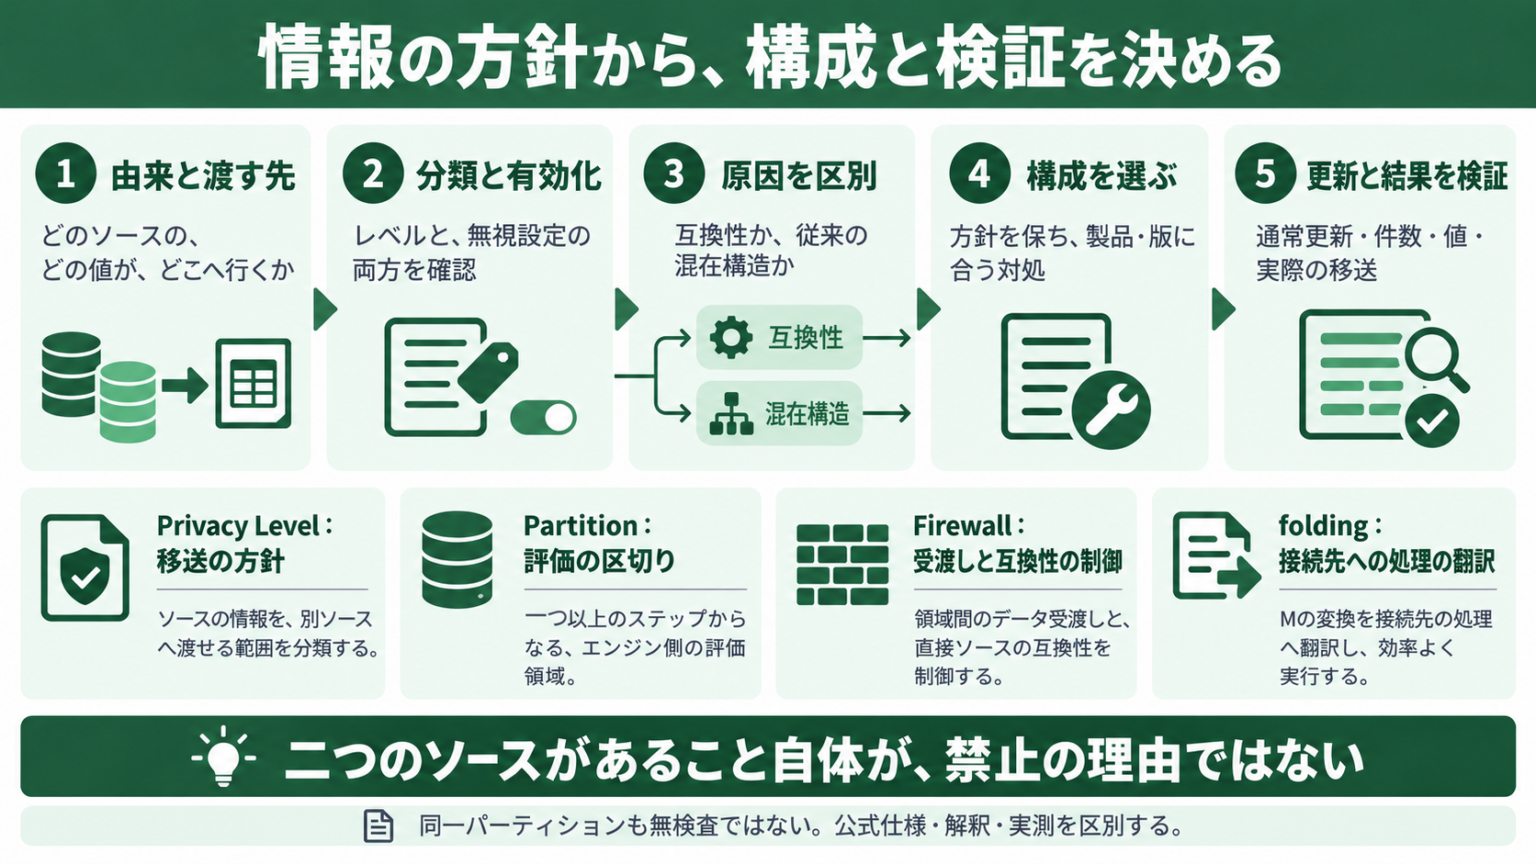
図15|エラーの回避から入ると、分類を広げる対処と、構造を整える対処を混同しやすくなります。
判断の順序
どの値がどのソースから来るかを特定し、渡す先と許可範囲を決めます。そのうえで分類と無視設定を確認し、互換性の問題か従来の混在制約かを分けて、対象製品で使える構成を選びます。
読後の到達点
二つのソースだから駄目なのではなく、許されない移送や、制御できない構造が問題だと説明できれば、対処を選ぶ基準ができます。
解説15|よくある疑問を判断基準へつなげる
二ソースだと必ず止まるのか
止まりません。互換な直接ソースを同一パーティションで扱う場合も、境界で隔離して結果を組み合わせる場合もあります。ソース数だけで実行可否は決まりません。どの値をどのソースの要求へ渡すかと、エンジンがどの構造で制御するかを確認します。
同じパーティションなら厳しい検査がないのか
無検査ではありません。従来モデルでは、直接扱う複数ソースに双方向の互換性を要求します。別パーティションでは境界の受渡しを制御でき、従来の混在構造には別の制約があります。「内部は緩い、境界は厳しい」という一軸の理解では、この違いが説明できません。
同じ人のPrivateファイル同士ならよいのか
所有者が同じことと、別ソースへ値をfoldしてよいことは別です。PrivateはPrivateソース全体の共有グループではありません。一方、隔離して受け取った表を適切な場所で照合する構成まで、一律に禁止する分類でもありません。
動いたら安全だと考えてよいのか
実行成功は、確認した環境と設定で処理できたという観測です。分類の妥当性、保護を無視していないこと、結果の正しさ、実際の移送先は別に確認します。特に、秘密のソースをPublicへ変えて通す対処は、情報取扱方針に合うことを別に説明できなければ適切とは言えません。
覚えておく基準
方針はプライバシーレベル、評価の区切りはパーティション、受渡しと互換性の制御はFirewall、実行場所を変える最適化はfoldingです。この関係を軸に、分類、構造、製品・版、検証結果を分けて記録します。非公開の内部実装や開発動機を想像で補わなくても、この四つで多くの症状を筋道立てて説明できます。
参考資料と確認範囲
公式資料の確認日は2026年10月19日です。本文は仕組みと設定の技術解説で、全製品・全コネクターの実行保証ではありません。掲載コードの静的検査と、読者環境で必要な実機の検証を分けています。