
LWP | パスキーは、なぜ秘密鍵を渡さずにログインできるのか
パスキーは、なぜ秘密鍵を渡さずにログインできるのか
図解1|公開鍵と秘密鍵は、対応するペア
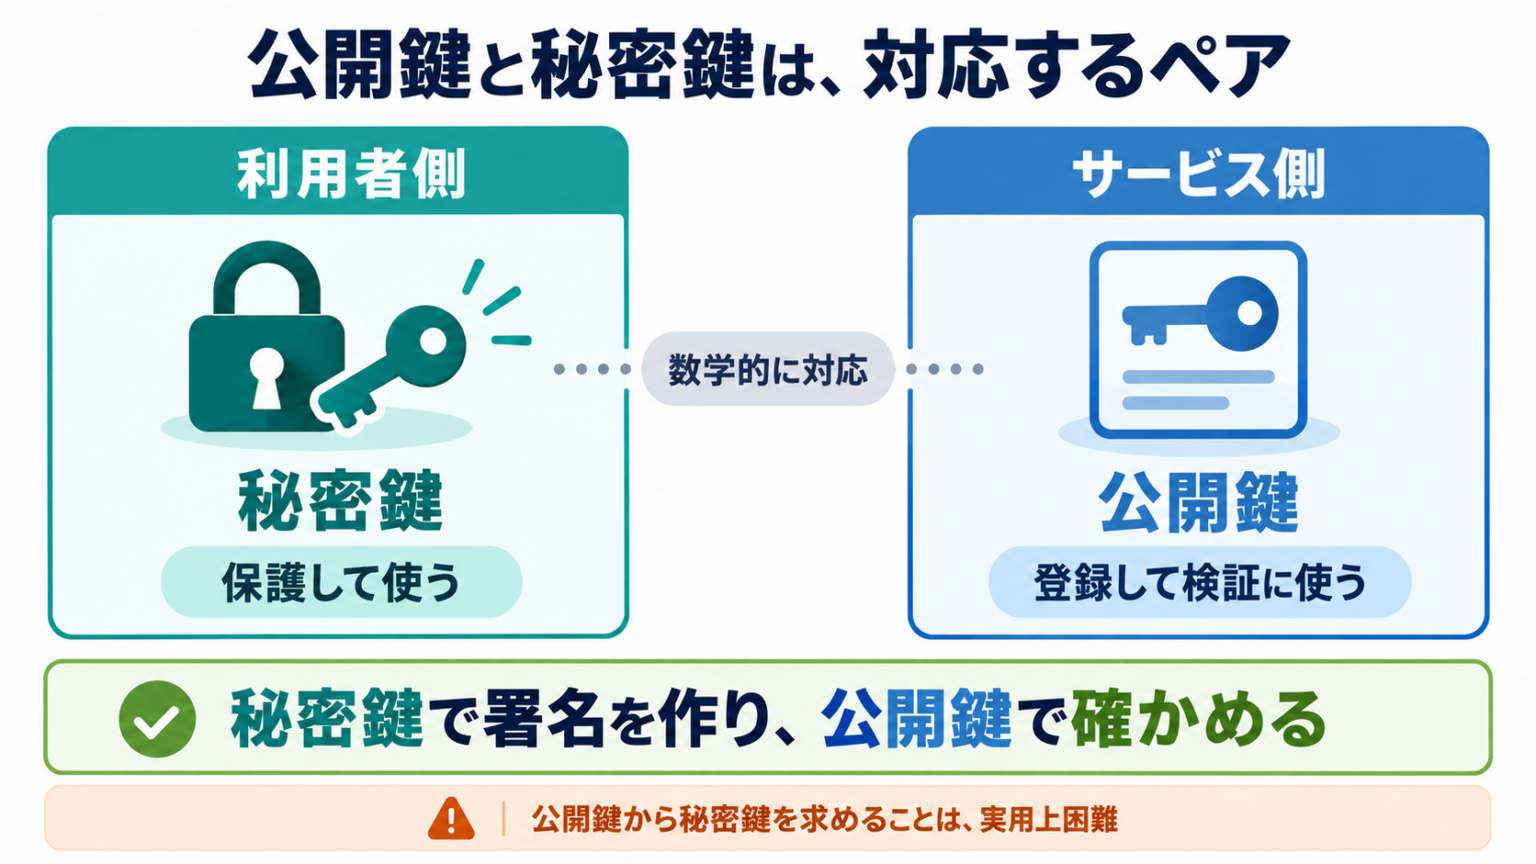
秘密鍵を使って作った署名を、対応する公開鍵で確かめます。
解説1|サービスに渡すのは、確かめるための鍵
パスキーでは、利用者側が秘密鍵を保護し、サービス側が公開鍵を登録しておきます。ログインするとき、利用者側は秘密鍵を使って署名というデータを作ります。サービスは公開鍵で署名を検証し、登録した鍵に対応する応答かを確かめます。秘密鍵そのものを受け取らなくても、この確認ができます。
秘密鍵と公開鍵は、数学的に対応した二つの鍵です。秘密鍵は署名を作る側で保護し、公開鍵は検証する相手へ渡せます。安全な方式と適切な鍵の大きさを選ぶと、公開鍵を知っていても、現実的な計算量で秘密鍵を求めることは困難です。この性質によって、「確かめるための情報」を相手へ渡せます。
例えば、あるサービスのアカウントに公開鍵Aを登録したとします。ログイン時に、対応する秘密鍵Aで作った有効な応答が返れば、サービスはその鍵を使える相手からの要求だと確認できます。別の秘密鍵Bで作った応答は、公開鍵Aによる検証を通りません。
公開してよい情報も、登録先との対応は守る
公開鍵は、秘密にする必要がないという意味で「公開」です。ただし、どのアカウントにどの公開鍵を登録するかは重要です。攻撃者の公開鍵を自分のアカウントへ登録されると、攻撃者が対応する秘密鍵でログインできてしまいます。登録時の本人確認や、登録情報を勝手に変更されない仕組みが必要です。
秘密鍵を保護するのは、パソコンやスマートフォンの認証機能、セキュリティキー、パスキーを管理するサービスなどです。利用者が鍵の数字を覚えたり、コピーしてログイン欄へ貼り付けたりする必要はありません。指紋や顔、PINの入力は、この鍵を使う場面で登場します。その役割は後で詳しく見ていきます。
パスキーの出発点は、秘密鍵と公開鍵の役割分担です。次に、公開鍵で何を確かめられるのか、署名の仕組みを見てみましょう。
出典
図解2|署名は、秘密鍵を使った証拠
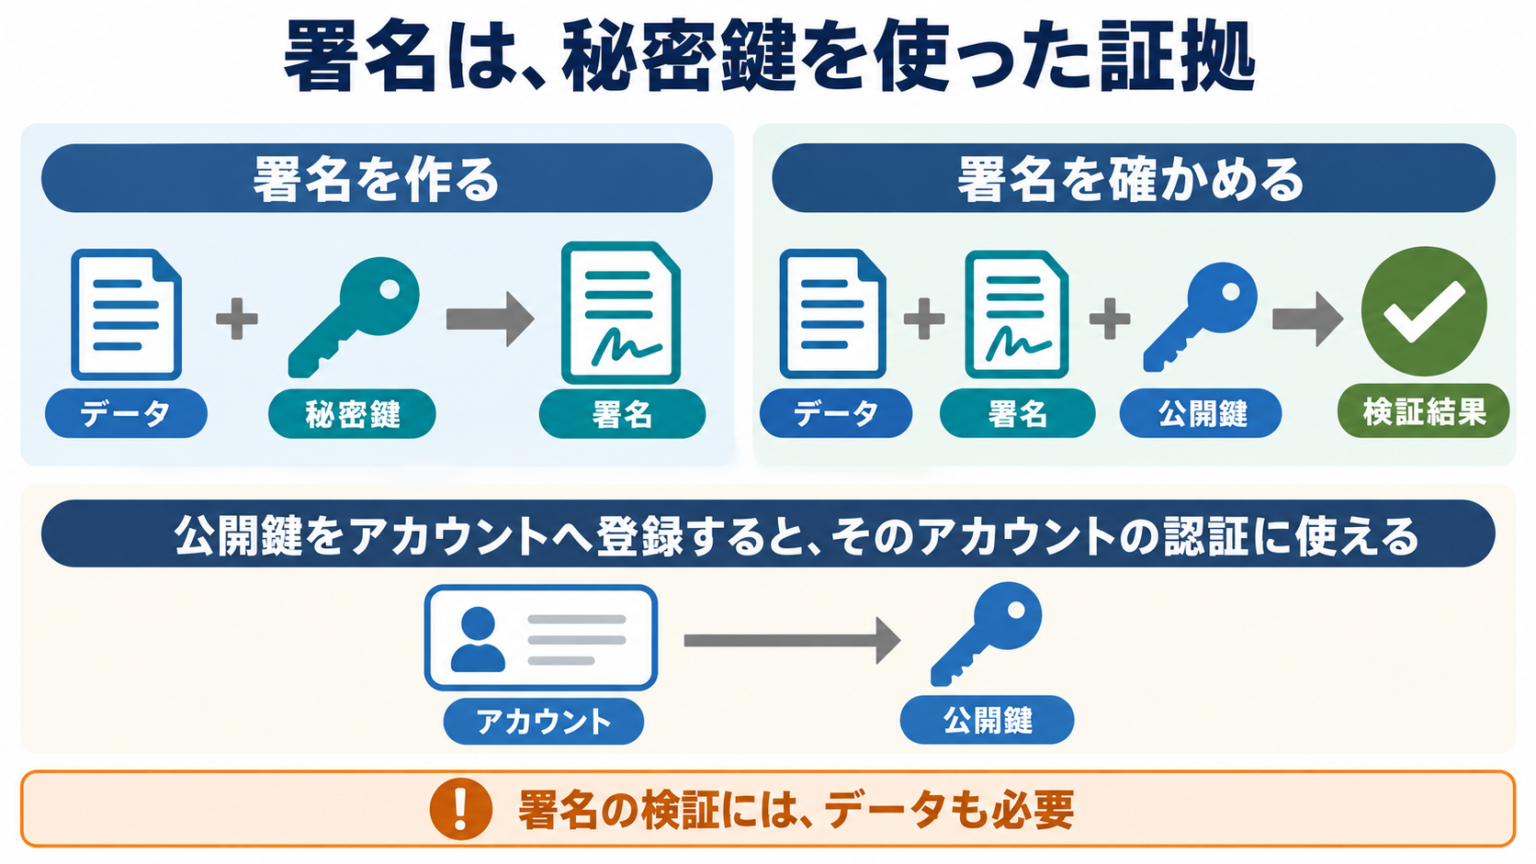
公開鍵とアカウントの対応付けによって、署名をログインの確認に使えます。
解説2|公開鍵で、対応する秘密鍵による署名かを確かめる
デジタル署名には、署名の生成と検証という二つの処理があります。生成では、データと秘密鍵から署名を作ります。検証では、元のデータ、署名、公開鍵を使い、そのデータに対する正しい署名かを確かめます。適切な方式では、公開鍵だけを知る第三者が、有効な署名を勝手に作ることは困難です。
例えば「今回の確認番号は4827」というデータに署名したとします。検証する側も、そのデータを使います。誰かが番号を4828へ書き換えると、元の署名との対応が崩れ、検証に失敗します。署名は、対応する秘密鍵が使われたことと、署名の対象データが変更されていないことを確かめるために使えます。
署名と、実社会の名前との結び付き
署名が正しいと分かっても、その鍵を使った人の氏名まで自動的に分かるわけではありません。アカウントの認証に使うには、公開鍵をそのアカウントへ登録しておきます。氏名や組織、ドメイン名を確かめたい場合は、それぞれの登録・審査・信頼の仕組みが必要です。
Webサイトの公開鍵証明書は、公開鍵とドメイン名などを結び付ける例です。ブラウザは証明書の署名の連鎖や接続先の名前、有効期限などを確認します。パスキーの公開鍵は、通常、ログイン先のサービスがアカウントに対応付けて管理します。Webサイト用の証明書と、利用者のパスキーでは、確認する相手と登録の仕組みが違います。
署名と暗号化は、目的と操作が違う
暗号化は内容を秘密にして送り、復号で元の内容を取り出すための処理です。署名では、データに対する証拠を作り、それを検証します。「秘密鍵で暗号化し、公開鍵で復号する」という説明を署名全般へ当てはめると、ECDSAやEdDSAなどの方式を説明できません。
また、公開鍵を使う技術の数学は方式ごとに異なります。RSAは整数の素因数分解に関係する困難さを、楕円曲線の方式は別の数学的な問題の困難さを利用します。パスキーの理解には、まず「生成に使う秘密鍵」と「検証に使う公開鍵」の対応をつかむことが役立ちます。
出典
図解3|パスワードとパスキーは、確かめ方が違う
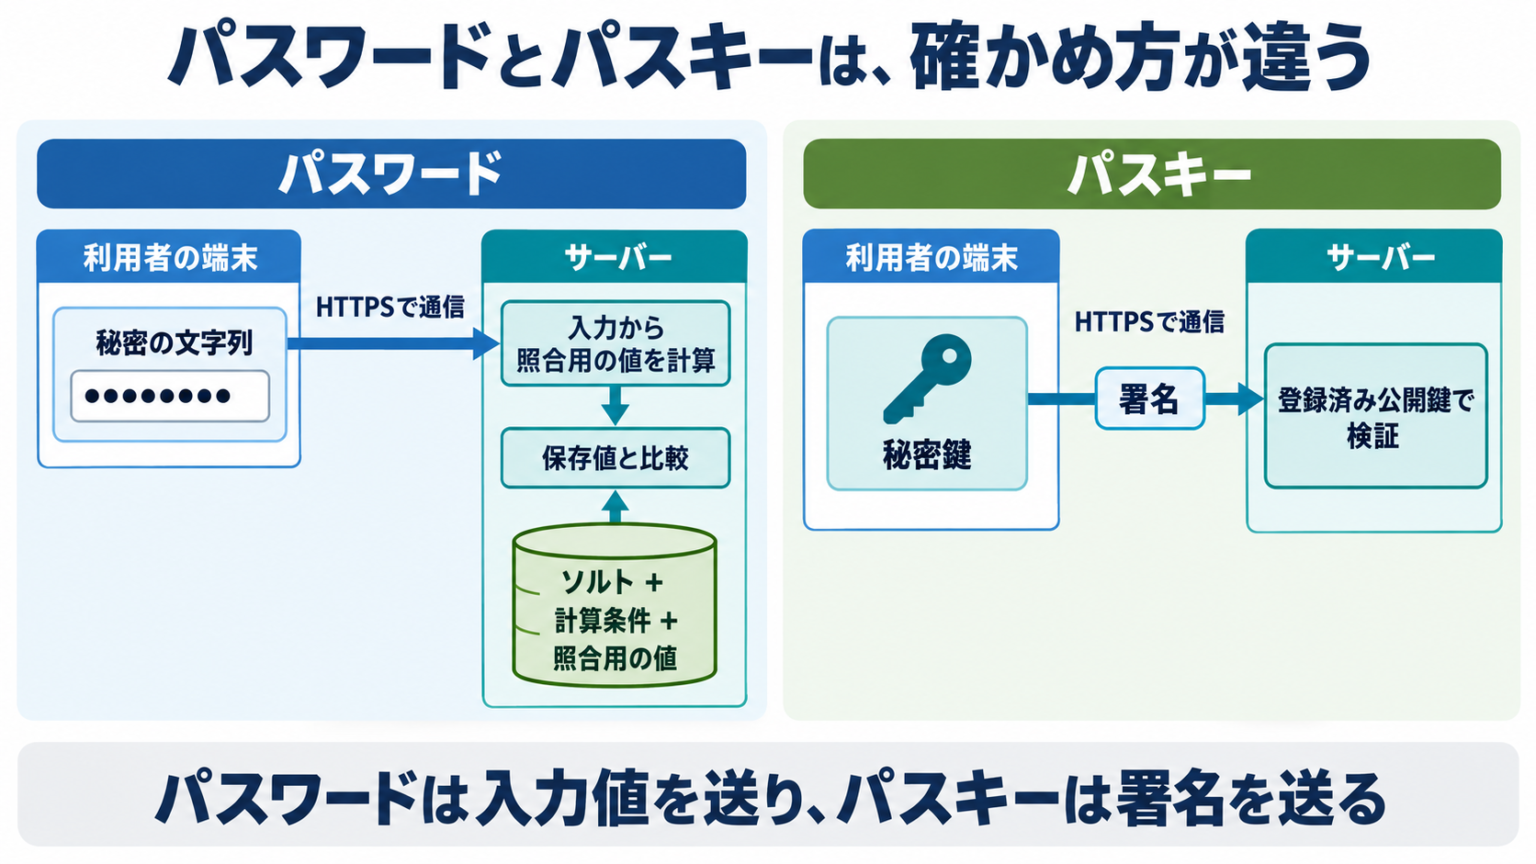
どちらもHTTPSを使いますが、サービスへ送る認証情報が異なります。
解説3|パスワードの照合から、署名の検証へ
一般的なパスワード認証では、入力したパスワードをHTTPSでサービスへ送ります。サービスは受け取った入力から照合用の値を計算し、保存してある値と比較します。通信中の入力はTLSで保護されますが、認証を行うサービスはパスワードを受け取る構成です。
安全に保存するため、サービスはパスワードそのものの代わりに、パスワード用のハッシュ処理で得た照合用の値を保存します。ハッシュは、入力を一定の長さの値へ変換する仕組みです。復号して元の文字列へ戻す機能は持ちません。一方、候補を入力して同じ値になるか試すことはできます。
ソルトと、候補を試すための計算コスト
「よく使われる単語+数字」のようなパスワードには、攻撃者が候補を絞りやすい弱点があります。高速なハッシュを一回かけるだけでは、攻撃者も大量の候補を高速に試せます。そこで、Argon2idなど、計算時間やメモリーを必要とするパスワード向けの方式を使います。方式と計算条件も、照合に必要な情報です。
ソルトは、パスワードごとに生成するランダムな追加値です。同じパスワードでもソルトが異なれば、通常、照合用の値も変わります。ソルトは照合用の値と一緒に保存でき、秘密にすることを前提にしません。複数人への攻撃に同じ事前計算を使い回しにくくする役割があります。
ハッシュの出力は有限なので、異なる入力が同じ値になる「衝突」は理論上存在します。ただし、保存値からログインに使える入力を探す問題と、任意の二つの入力で衝突を探す問題は別です。パスワードへの攻撃では、利用者が選びそうな文字列を順に試せることが、現実的な大きな問題になります。
サービスに残すもの、送るものが変わる
パスキーでサービスに登録するのは公開鍵です。ログイン時に届くのは、その回の要求に対応する署名などの応答です。登録された公開鍵が漏れても、それだけで同じ署名を作れる秘密鍵が手に入るわけではありません。パスワード認証とは、サービス側に置く情報も、利用者側から送る証拠も変わります。
出典
図解4|登録で、アカウントと公開鍵を結び付ける
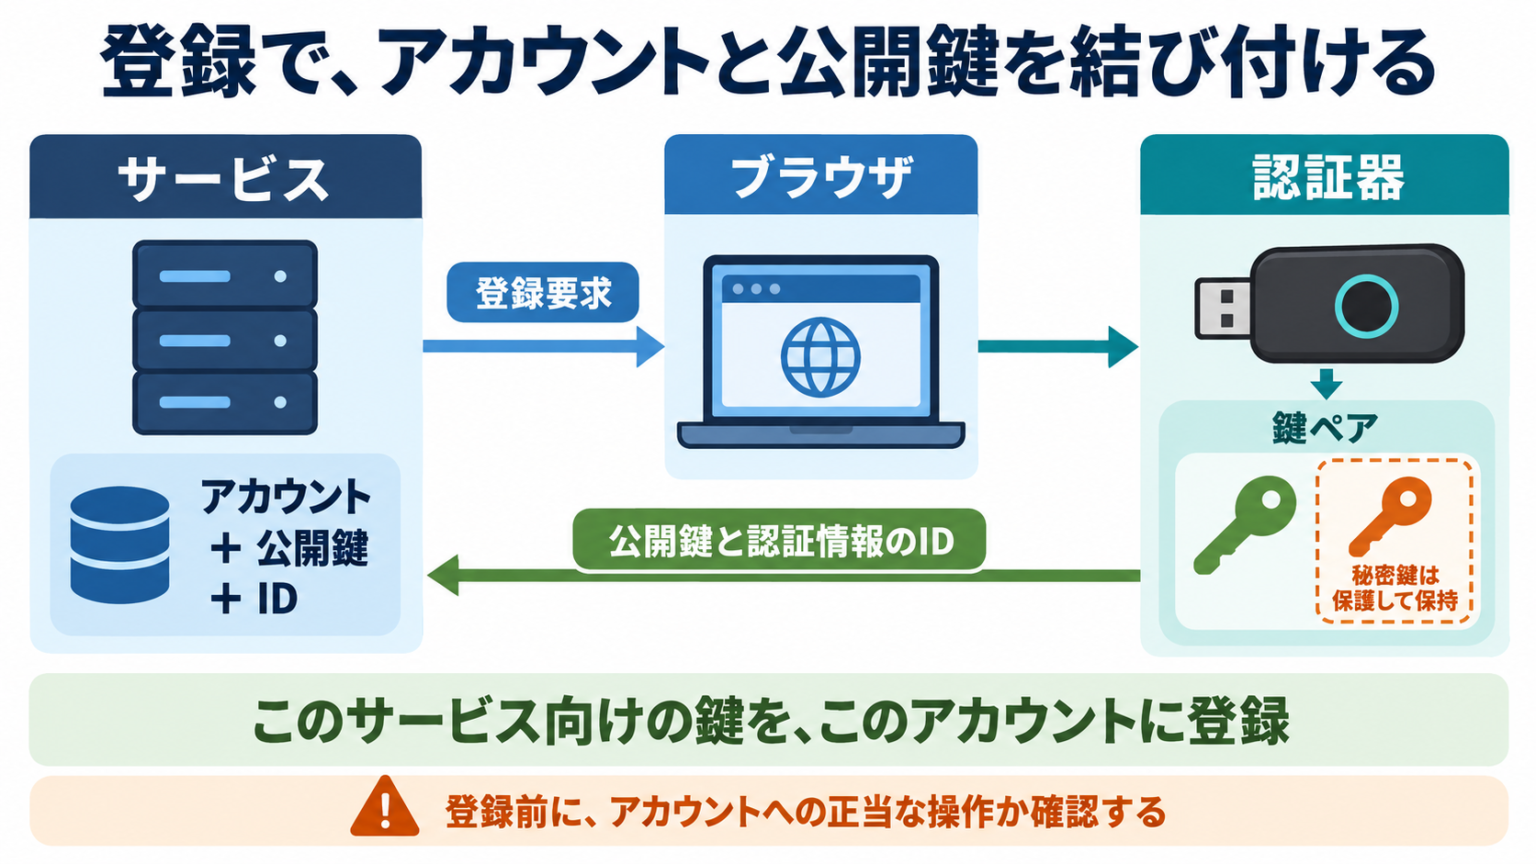
秘密鍵は利用者側で保護し、サービスには検証に必要な情報を登録します。
解説4|最初の登録が、後のログインの根拠になる
パスキーの登録では、ログイン先のサービスと利用者側の認証器が協力して、そのサービス向けの認証情報を作ります。認証器とは、鍵を保護し、署名などの認証処理を行う仕組みです。スマートフォンやパソコンの認証機能、外付けのセキュリティキーなどがこの役割を担います。
Webで使うときは、WebAuthnというブラウザのAPIがサービスと認証器の間を仲介します。サービスは、対象のアカウントやサービスを識別する情報、その回の要求を識別するチャレンジなどを付けて登録を求めます。利用者は保存先の選択や指紋・顔・PINなどの確認を行います。具体的な画面や選択肢は環境によって変わります。
鍵ペアのうち、公開鍵を登録する
認証器は要求に応じて鍵ペアを作り、秘密鍵を保護します。サービスには公開鍵や、その認証情報を識別するIDなどが返ります。サービスは登録要求への正しい応答かを検証し、公開鍵とIDを対象のアカウントに対応付けて保存します。以後のログインでは、この登録済み公開鍵が検証の基準になります。
例えば会計サービスのアカウントAに登録すれば、そのパスキーは会計サービスのA向けの認証情報になります。同じ端末で別のサービスへ登録する場合は、別の認証情報を作ります。利用者が複数のサイトへ同じ文字列を使い回すパスワードとは、この点も異なります。
パスキーを作る前の確認も重要
サービスは、パスキーを追加しようとしている相手に、そのアカウントを操作させてよいかを確かめる必要があります。既存のログイン方法で再確認する、アカウント作成時の確認と組み合わせるなど、登録前の手順はサービスが設計します。攻撃者が自分の鍵を他人のアカウントへ追加できる状態では、署名の検証が正しくても安全な登録になりません。
パスキーは、鍵ペアに加え、認証情報のIDやサービスとの対応を伴う認証情報です。「秘密鍵を使えること」と「どのサービスの、どのアカウントに登録した鍵か」がそろうことで、ログインの確認に使えます。
出典
図解5|その回の要求に答えるためのチャレンジ
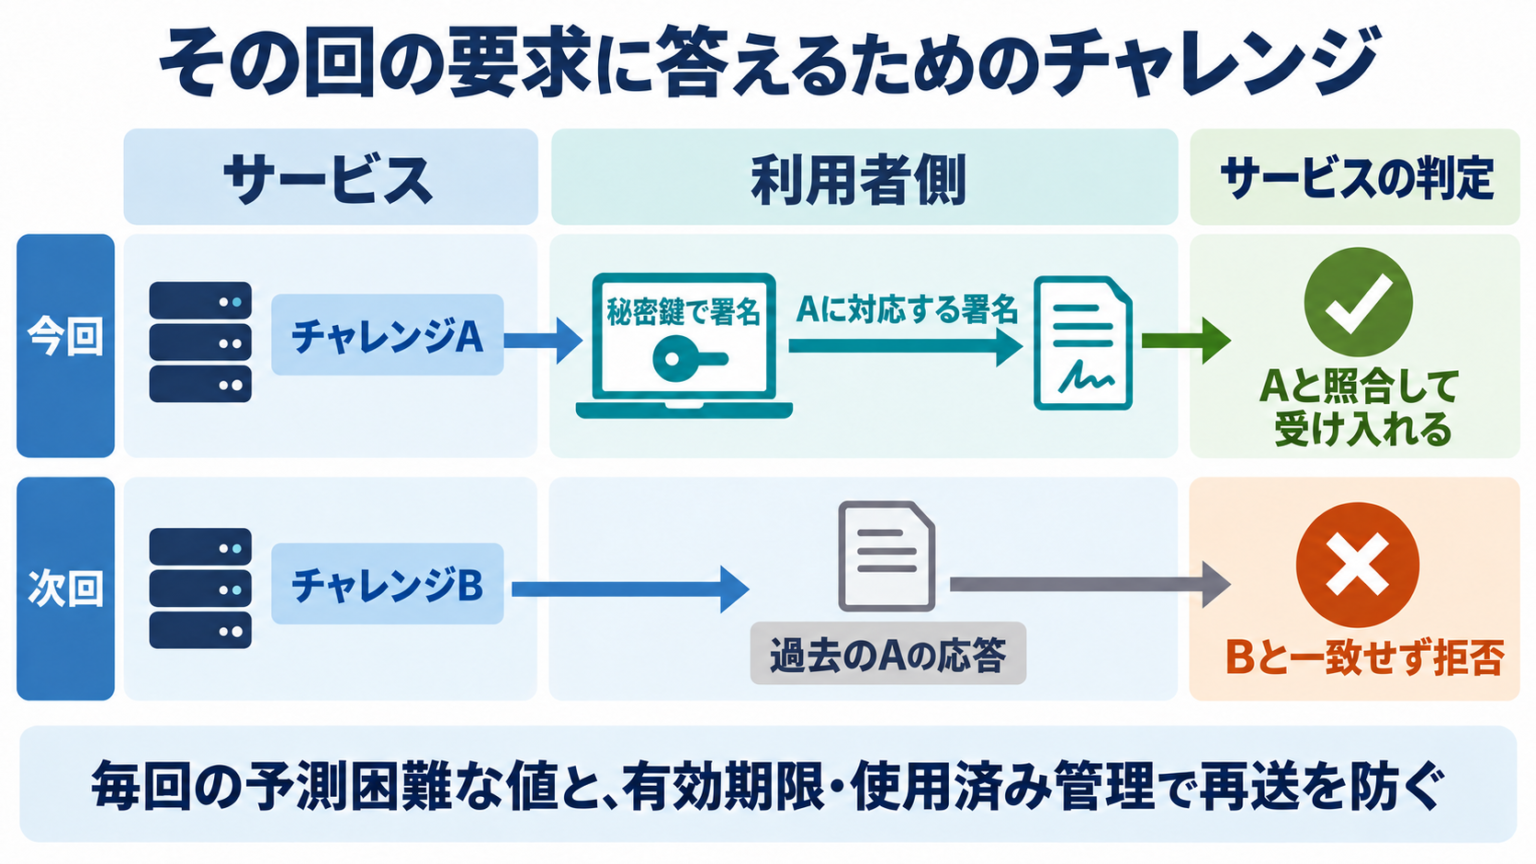
サービスは、署名が正しいかに加え、いま求めた応答かを確かめます。
解説5|一度正しかった応答を、そのまま使い回せない仕組み
ログインのたびにサービスが送るチャレンジは、その回の要求に対応する、予測困難なランダム値です。利用者側はチャレンジに結び付いたデータへ署名し、サービスへ応答します。サービスは、自分が出したチャレンジに対する応答であることと、署名が正しいことの両方を確かめます。
毎回同じ証拠だけを受け入れると、以前の通信から取り出した証拠を、もう一度送る攻撃が成り立ちます。これをリプレイ攻撃と呼びます。チャレンジによって「この鍵を使える」という証明を、その回の確認要求へ結び付けます。
今回のAと、次回のBを区別する
サービスがチャレンジAを出したときは、Aを含むデータに対する署名を受け入れます。次回、サービスがチャレンジBを出したときに過去のAの応答が届いても、要求と一致しません。過去の署名が数学的に正しいままでも、今回のログイン要求への回答としては拒否します。
この例のAとBは、仕組みを説明するための記号です。実際のチャレンジには十分な長さのランダム値を使います。単純な連番や、記事の例にある四桁の番号を認証用チャレンジとして採用する話ではありません。
サービス側にも、要求を管理する仕事がある
サービスは、発行したチャレンジをどの要求に使うか、有効期限をいつまでにするか、すでに使用したかを管理します。ランダム値を送るだけでなく、受け取った応答を、その要求と照合する必要があります。成功済みの要求を再利用させない処理も重要です。
チャレンジへの署名は、秘密鍵そのものを相手へ示す代わりになります。サービスは、秘密鍵を知る必要がありません。いま出した要求に対し、登録済みの公開鍵で確かめられる応答を作れるかを見ます。これが、パスキーで秘密鍵を渡さずにログインできる理由の中心です。
ただし、WebAuthnの署名には、チャレンジ以外の情報も結び付きます。次の章では、ブラウザ・認証器・サービスが何を担当するのかを分けて見ていきます。
出典
図解6|ブラウザ・認証器・サービスで確認を分担する
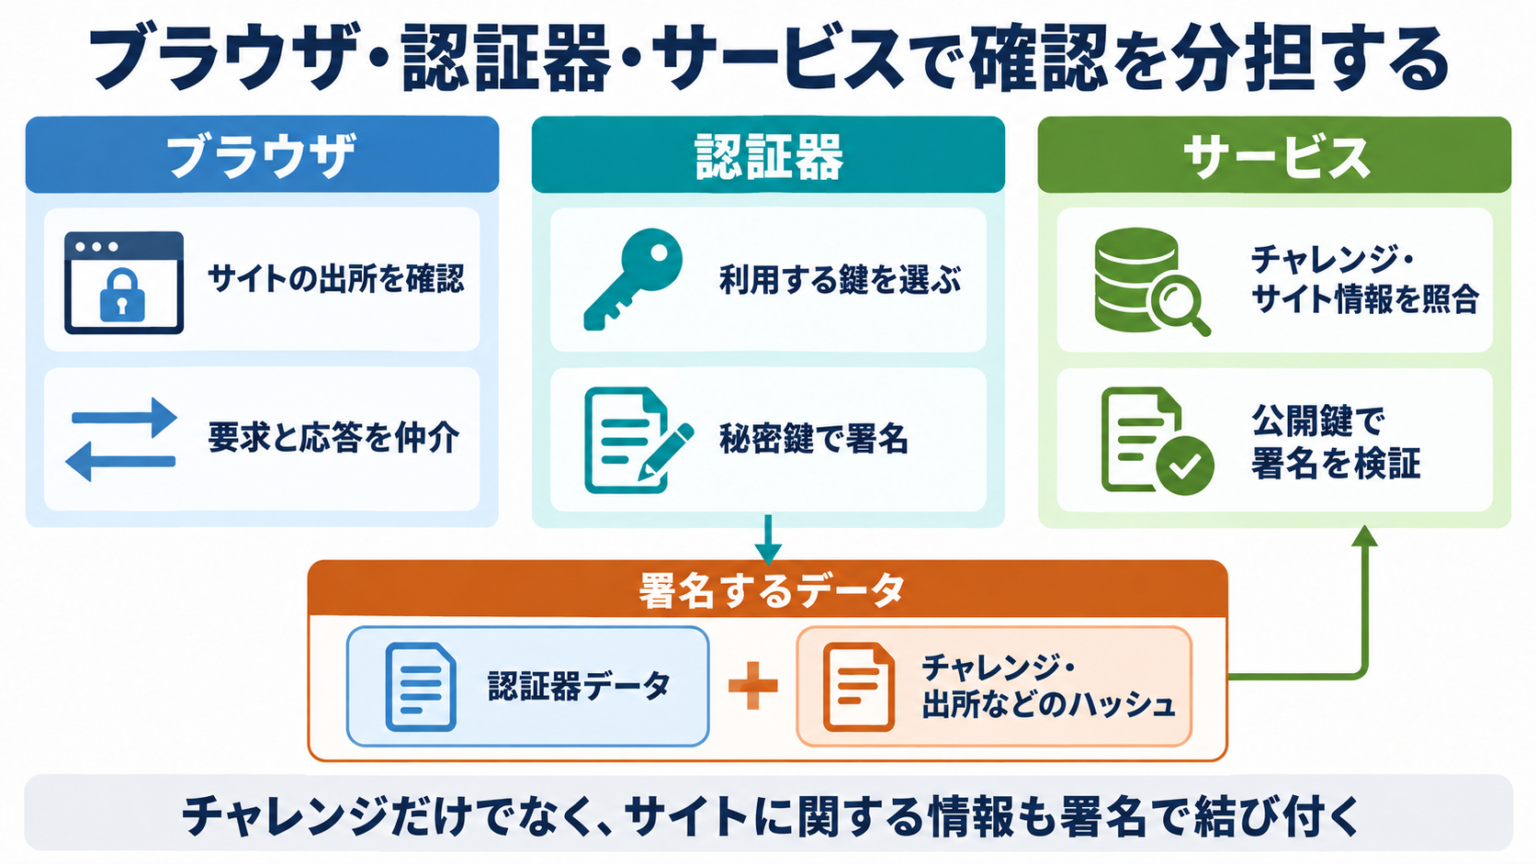
チャレンジ、サイトの出所、認証器の状態などが署名と結び付きます。
解説6|署名を検証するまでに、三者が何を確かめるのか
Webでパスキーを使うときには、ブラウザ、認証器、サービスがそれぞれの情報を確認します。ブラウザは、いまどのサイトで処理しているかを把握し、サービスと認証器の間で要求と応答を仲介します。認証器は、対象サービスに対応する鍵を使って署名します。サービスは、応答が自分の要求と一致するかを検証します。
サイトを識別する重要な情報が、RP IDです。RPはRelying Partyの略で、この場面では認証を利用するサービスを指します。RP IDにはドメイン名を使います。ブラウザは、要求元のサイトがそのRP IDを使える関係にあるかを確かめます。見た目が似た別のドメインから、正規サイトのRP IDを自由に指定できる構造にはなっていません。
チャレンジだけに署名する、という図から一段詳しく
WebAuthnの認証では、認証器データと、クライアントデータのハッシュを結合したものが署名の対象になります。認証器データにはRP IDのハッシュや、利用者の存在・確認に関するフラグなどが含まれます。クライアントデータには、処理の種類、チャレンジ、処理を行ったサイトの出所を表すoriginなどが入ります。
この構成によって、「何への応答か」「どのサービス向けか」「どの出所で処理したか」を署名と結び付けられます。サービスは公開鍵による署名の検証に加え、チャレンジ、origin、RP IDのハッシュ、必要な確認フラグなどを照合します。署名一つが正しいという確認だけで、すべてを済ませるわけではありません。
ブラウザと認証器は、役割として分けて考える
同じパソコンの中で動いていても、要求を仲介する役割と、秘密鍵を保護して署名する役割は分かれます。秘密鍵の管理には、OSの機能やパスキー管理サービス、外付けの機器などが関わります。ブラウザに保存画面が出ることだけを根拠に、すべての秘密鍵がブラウザ本体に入るとは判断できません。
利用者の画面では数秒の操作でも、その間に、鍵・要求・サイトの対応が確かめられています。この分担が、後で説明するフィッシングへの強さにつながります。
出典
図解7|指紋やPINは、鍵を使う人を確かめる
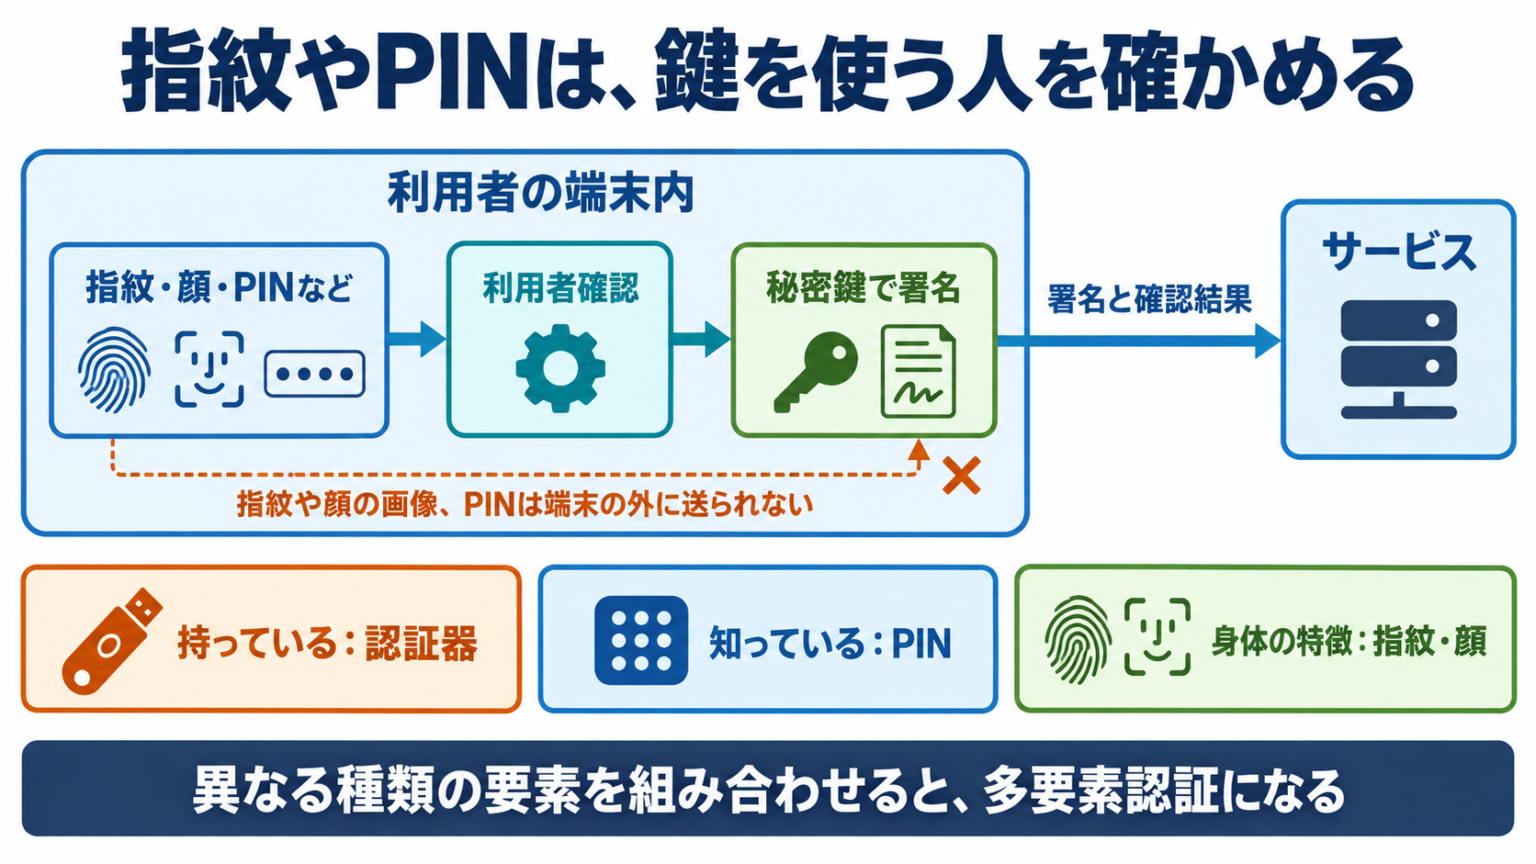
サービスへ届くのは署名などの応答で、生体情報を照合する仕事は利用者側が担います。
解説7|顔でログインしたとき、顔を確かめているのは誰か
パスキーを使うときの指紋・顔・PINは、利用者側で鍵の使用を認めるための確認に使われます。例えばパソコンが顔を照合し、成功すると認証器が秘密鍵で署名します。サービスはその応答を検証します。WebAuthnの認証応答として、顔写真や指紋のデータ、入力したPINをサービスへ送る構成ではありません。
この利用者確認をUser Verificationと呼びます。サービス側は、認証器から返る確認結果のフラグなどを使い、必要な確認が行われたかを検証します。認証器は、その確認結果も含むデータに署名します。サービスが利用者の顔を直接見て合否を決める仕組みとは、確認の分担が異なります。
認証要素は、何を根拠にするかで分かれる
要素 |
例 |
確かめる根拠 |
|---|---|---|
知っているもの |
パスワード、PIN |
秘密を知っている |
持っているもの |
鍵を保護する認証器 |
認証器を使える |
身体の特徴 |
指紋、顔 |
登録した特徴に合う |
異なる種類の要素を組み合わせると、多要素認証、MFAになります。パスキーでも、鍵を使えることに加え、PINや生体による利用者確認を行う構成は、複数の要素を組み合わせられます。MFAとして評価する際は、利用者確認の要求・検証や、認証器の性質も含めて確かめます。画面にパスキーという名前があるだけで、一律に判断することはできません。
操作が二回あることと、二つの要素を使うこと
パスワードと秘密の質問を順に尋ねても、どちらも「知っているもの」です。画面上は二段階でも、それだけでは異なる要素の組み合わせになりません。一方、一つの認証器の中で、鍵による処理とPINの確認を行う場合もあります。画面の回数と、認証要素の種類は分けて数えます。
機器へのタッチなどで操作の意思を示すUser Presenceと、PIN・生体などで利用者を確認するUser Verificationも別の働きです。タッチしただけの操作を、指紋を照合した操作と同じものとして読み替えないことが大切です。
出典
図解8|鍵の保管と、端末をなくしたときの備え
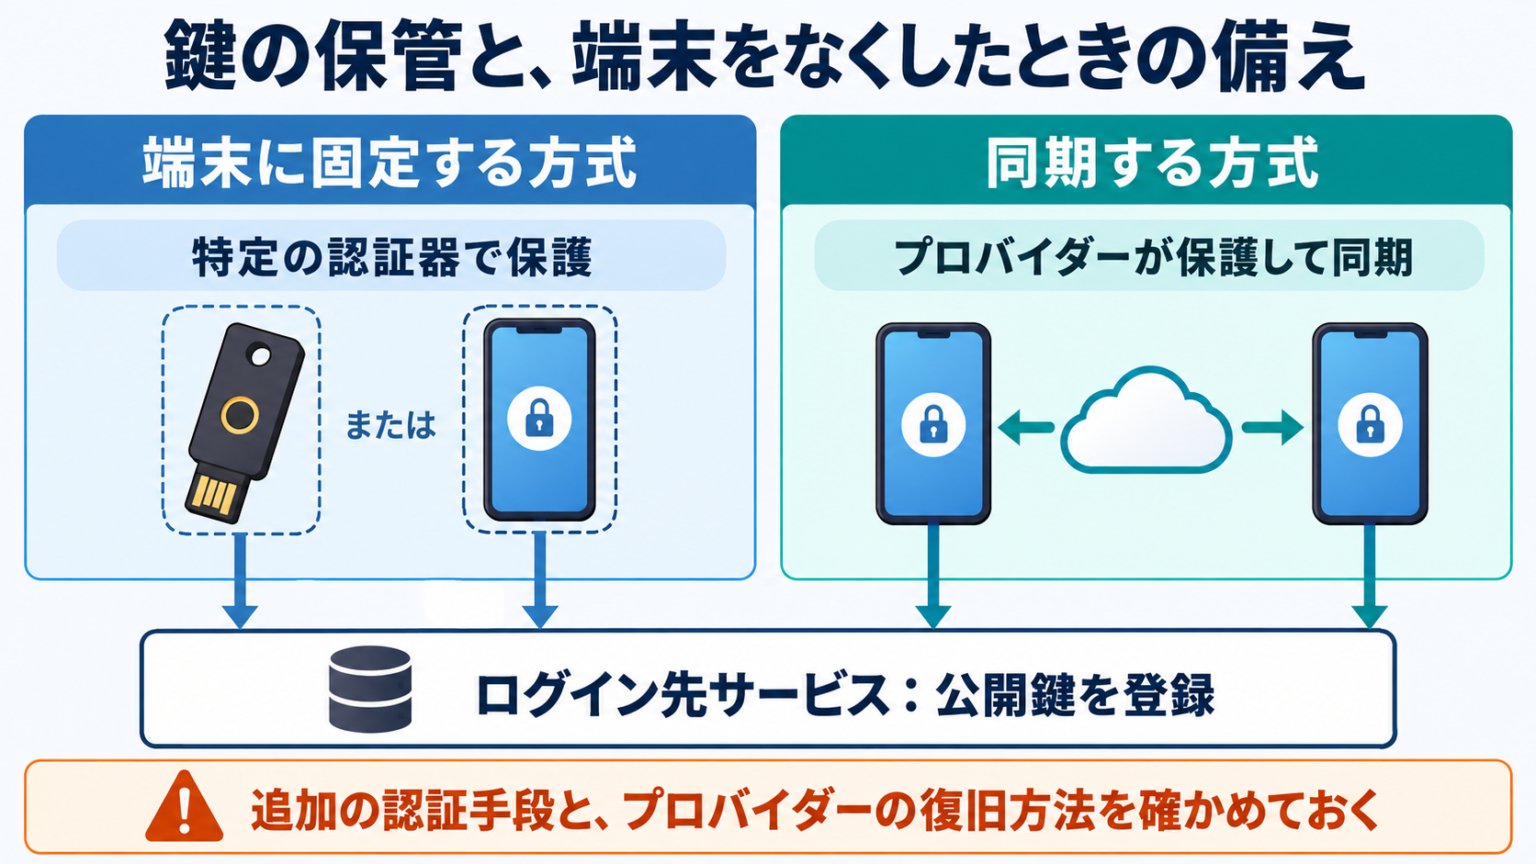
ログイン先のサービスと、パスキーを保管・同期するプロバイダーは別の役割です。
解説8|秘密鍵の保護には、固定する方式と同期する方式がある
パスキーには、特定の認証器に結び付ける方式と、複数の端末で使えるよう同期する方式があります。前者では、例えば特定のセキュリティキーで秘密鍵を保護します。後者では、パスキーのプロバイダーが保護した形で同期し、同じ利用者の別の端末からも使えるようにします。
「秘密鍵は送らない」という説明で重要なのは、ログイン時に秘密鍵そのものをログイン先のサービスへ渡さないことです。同期する方式では、保護された認証情報がプロバイダーの仕組みを通って複数端末で利用可能になります。すべてのパスキーが、作成した一台から一切移動しないわけではありません。
ログイン先と、保管する側を分ける
例えば会計サービスへパスキーでログインする場合、会計サービスはアカウントと公開鍵を管理します。利用者のパスキーを保管する側は、OSやブラウザの事業者、パスワード管理アプリの事業者などです。この二つを区別すると、「サービスには公開鍵を登録するのに、クラウドで同期されるのはなぜか」という疑問も整理できます。
同期には、端末の買い替えや故障から戻りやすい利点があります。その一方で、同期先のアカウントへのアクセスや、新しい端末を追加する仕組みも重要になります。どの端末・アカウントで使えるか、移行や復旧をどう行うかは、利用するプロバイダーと環境で確認します。
鍵を失った後の入口も、認証の一部
端末に固定する方式では、その認証器を失うと、その鍵を使えなくなる場合があります。同期する方式でも、プロバイダーのアカウントへ戻れなくなることがあります。サービスが対応していれば、別の認証器を追加する、予備のパスキーを登録する、復旧手段を確認するなどの備えが役立ちます。
復旧のために簡単な方法を残しすぎると、攻撃者がその方法からアカウントへ入れるおそれがあります。通常のログインの強さに加え、パスキーの追加・削除、紛失時の復旧、同期先の保護までを含めて設計します。パスキーを使うときも、鍵を使える人をどう管理するかは大切な仕事です。
出典
図解9|フィッシングへの強さは、サイトとの結び付きにある
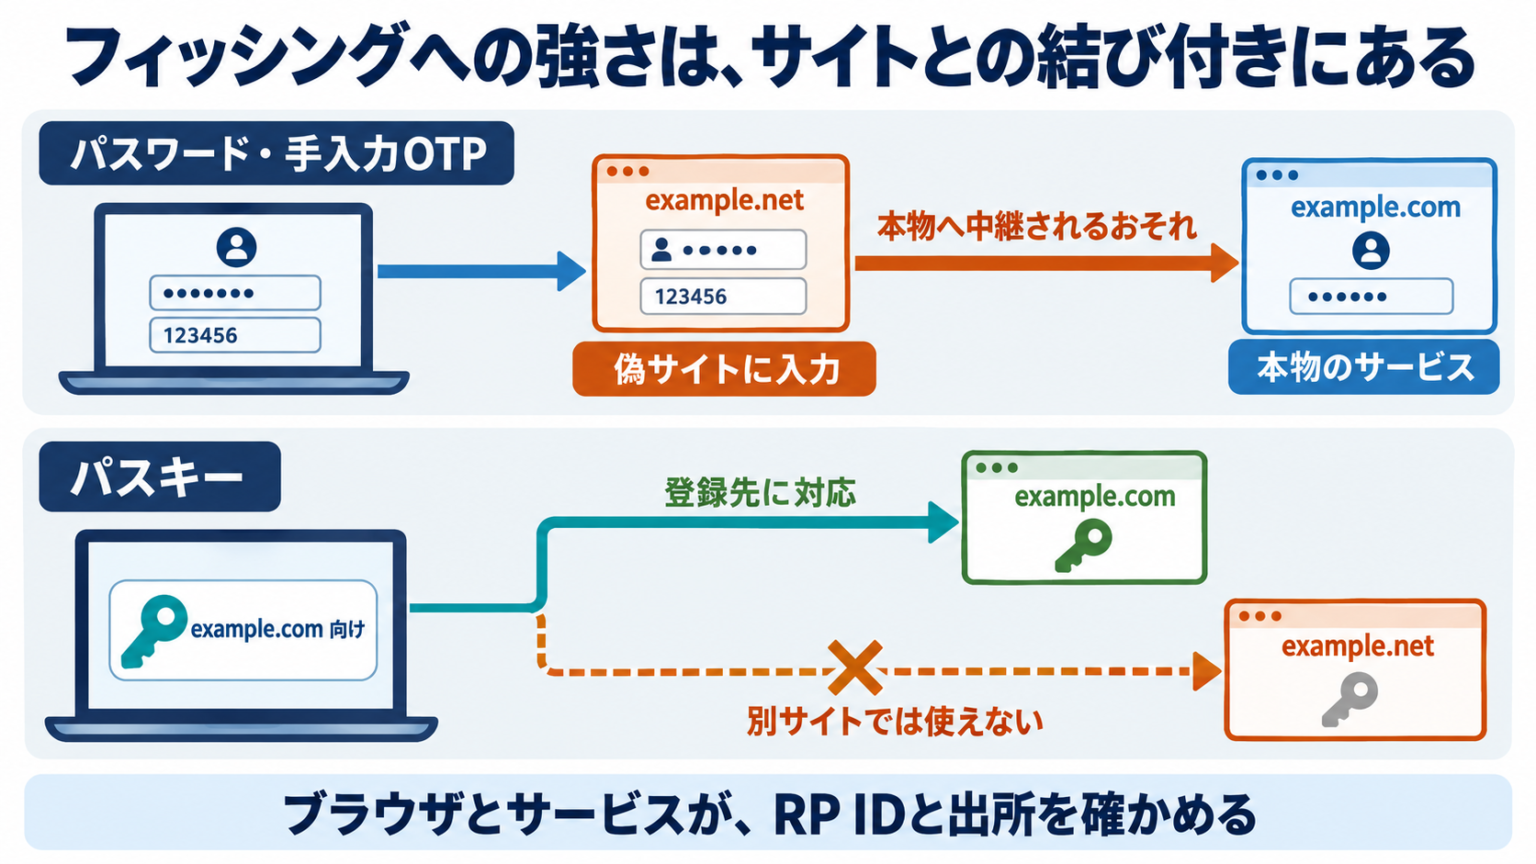
利用者の注意力に加え、認証情報を使えるサイトの関係を仕組みで確かめます。
解説9|見た目の似たサイトに、同じ認証情報を渡せない理由
パスワードは文字列なので、利用者が入力すれば、正規サイトにも偽サイトにも同じものを渡せます。手入力するワンタイムパスワード、OTPも、偽サイトが受け取って本物へすぐに中継する攻撃を受けます。有効期限が短くても、その時間内に中継されれば、本人のログイン操作に先回りされるおそれがあります。
認証アプリで表示されるTOTPは、登録した共有秘密と時刻を基にコードを計算する方式です。サービス側も同じ材料から期待値を求め、入力値を照合します。パスワードに加えることで防げる攻撃は増えますが、手入力する出力は、正規サイトへのその操作に暗号学的に結び付いていません。
サイト向けの鍵を、別サイトから使わせない
パスキーはRP IDとの結び付きを持ち、ブラウザも要求元の出所を確認します。例えばexample.com向けの認証情報を、見た目が似ているexample.netから自由に使うことはできません。サービスもoriginやRP IDのハッシュ、チャレンジ、署名などを検証します。ブラウザ・認証器・サービスが協力して、認証の相手を確かめています。
RP IDと画面のURLは、必ずしも一対一ではありません。正当な親ドメインとの関係など、WebAuthnが認める範囲があります。重要なのは、似たつづりの別ドメインを、利用者の見間違いだけで正規サイトと同じ相手にできないことです。
パスキーが守る範囲と、その後に守るもの
この構造が、パスキーのフィッシング耐性の根拠です。秘密鍵が外に出ないことに加え、使うサービスとの対応を確かめることが効いています。単に「秘密鍵で何かに署名する」だけでは、同じ保護を説明できません。
一方、端末の侵害、ログイン後のセッションの盗用、不正なパスキーの追加、弱い復旧経路などは、別に対策する必要があります。正規のドメインで動くサービス自体の安全性も重要です。パスキーはログインに強い仕組みを加えますが、その後に行う操作や、サービスのすべてのデータ処理を代わりに守るものではありません。
出典
図解10|TLSとパスキーは、守る対象が違う
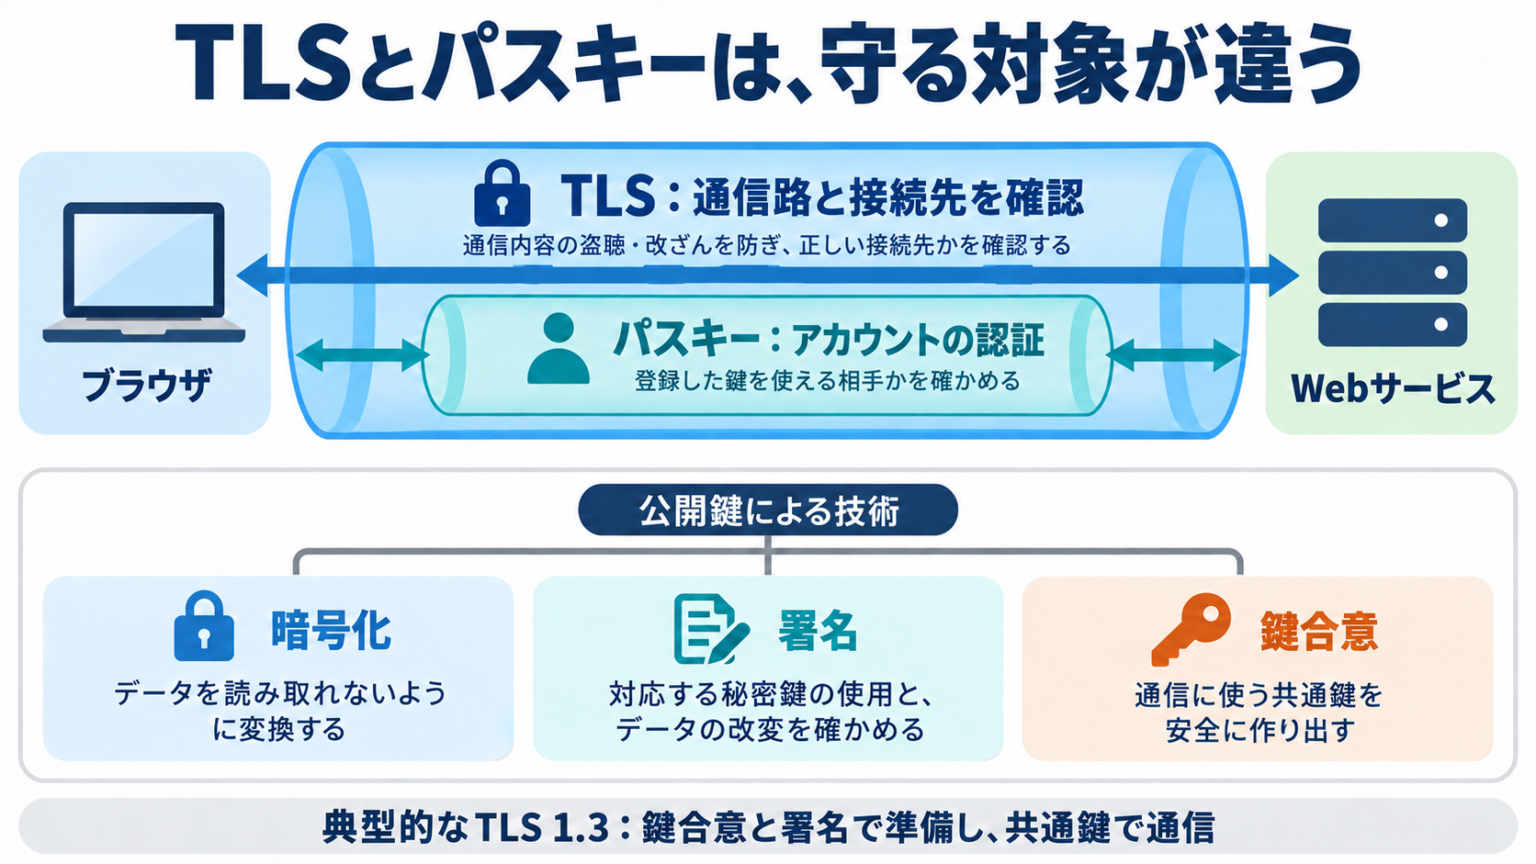
共通鍵は通信データの保護、公開鍵を使う技術は署名や鍵合意などに使われます。
解説10|通信相手を確かめるTLSと、アカウントを確かめるパスキー
HTTPSのTLSは、ブラウザとサービスの間の通信を保護します。通常のWeb接続では、ブラウザは証明書などによって接続先のサーバーを確認し、通信内容の盗み見や改ざんを防ぐための鍵を確立します。その通信路の中で、パスキーなどによる利用者の認証が行われます。
共通鍵暗号では、同じ秘密の鍵を使ってデータを暗号化・復号します。AESなどが代表例で、大量のデータを効率よく保護できます。安全な共通鍵暗号も、鍵を他人に知られれば内容を守れなくなります。通信を始める双方が、どうやって安全に共通の秘密を得るかが課題になります。
公開鍵を使う技術には、異なる仕事がある
仕事 |
何をするか |
|---|---|
暗号化・復号 |
相手の公開鍵で暗号化し、相手が秘密鍵で復号する |
署名・検証 |
秘密鍵で署名し、対応する公開鍵で検証する |
鍵合意 |
公開情報を交換し、双方が共通の秘密を計算する |
これらは公開鍵を使う技術の異なる用途です。一つの鍵ペアやアルゴリズムを、そのまま三つの仕事へ使い回すという説明ではありません。
典型的なTLS 1.3の証明書を使う接続では、ECDHEなどの鍵合意で共通の秘密を得て、そこから通信鍵を導出します。サーバーの署名などで接続の相手も確かめ、実際の通信データはAES-GCMなどの共通鍵による認証付き暗号で保護します。共通鍵を完成品として相手の公開鍵で包んで渡す、という説明だけでは、この仕組みを表せません。TLS 1.3には再接続などに使う事前共有鍵の方式もあります。
TLSが確かめるサーバーの鍵と、パスキーが使う利用者の鍵は別です。通信路が保護されていても、利用者のアカウントは別途確認します。また偽サイトも、自分のドメインの証明書でHTTPSを使えます。鍵のマークがあることと、意図したサービスに接続していることは分けて確かめます。
出典
図解11|ログインの後は、セッションと認可が働く
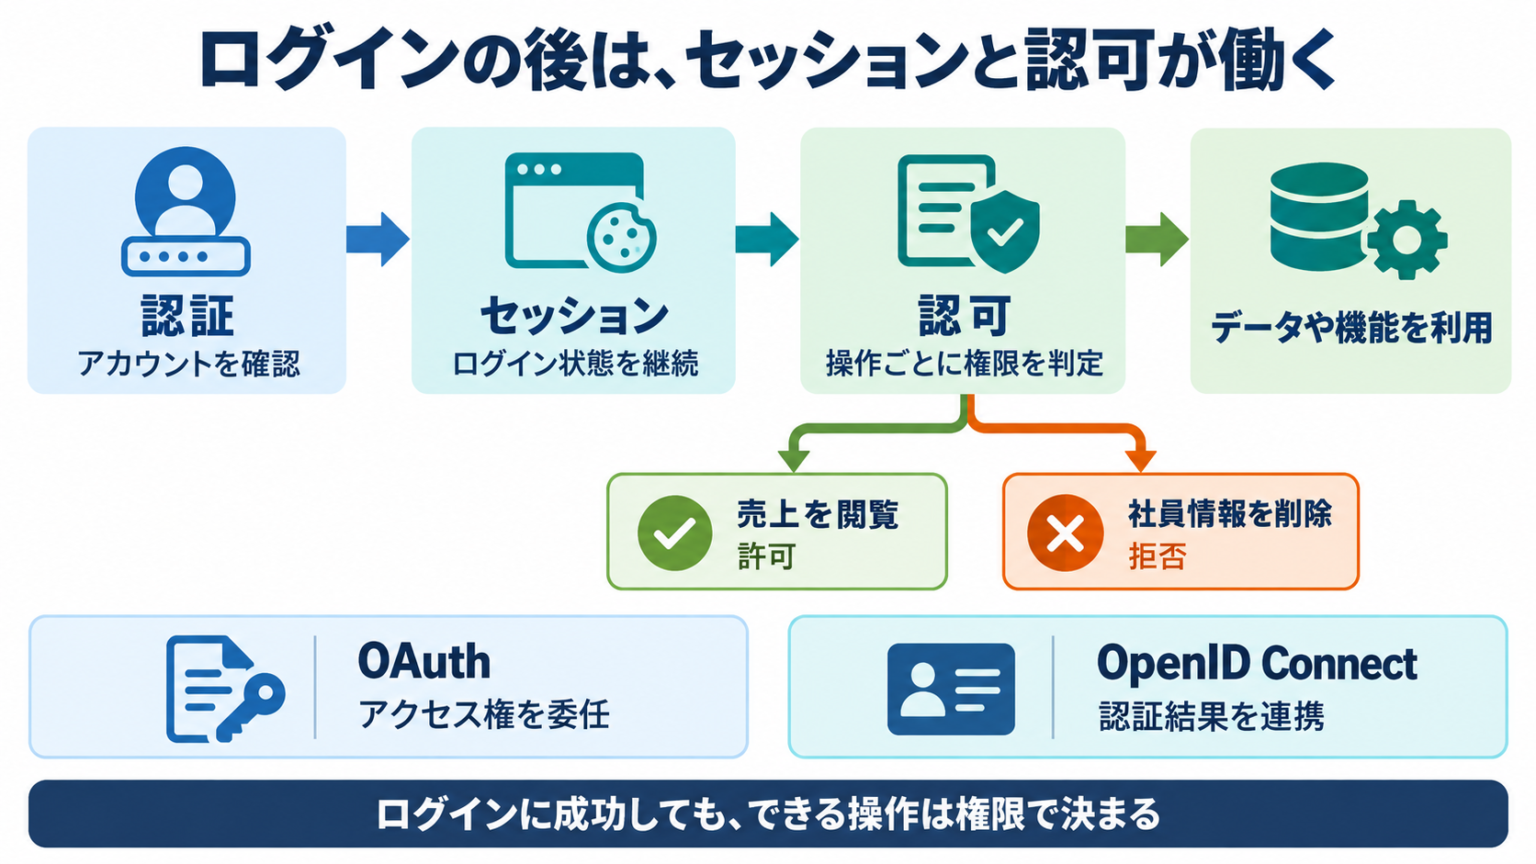
認証に成功した相手にも、許可する操作と許可しない操作があります。
解説11|本人確認、ログインの継続、操作の許可を分ける
認証は、提示された証拠によって、アカウントに登録した認証手段を使える相手かを確かめることです。パスキーはこのための証拠を作ります。実社会の氏名や資格まで確認するには、アカウントを作る段階の審査など、別の根拠が必要です。
ログインに成功した後は、通常、サービスがセッションを作り、Cookieなどを通じてログイン状態を継続します。次のページを開くたびに、毎回パスキーで署名する構成が一般的なわけではありません。セッションの情報を使って同じ利用者からの要求を受け付け、重要な操作では追加の確認を求めることもあります。
アカウントが分かっても、すべての操作は許可しない
認可は、その相手に、そのデータや操作を許可するかを判定することです。例えば同じ社員アカウントでも、「売上を閲覧する」は許可し、「他の社員の情報を削除する」は拒否する、という違いがあります。認証の成功と、個々の操作の許可は別の判断です。
セッション情報を盗まれると、攻撃者がログイン後の状態を悪用するおそれがあります。また、認可の判定に不備があれば、正規にログインした利用者が権限外のデータを読めることがあります。通信路、認証、セッション、認可は、それぞれの役割に応じて守ります。
OAuthとOpenID Connectは、どこに関わるのか
OAuthは、あるサービスのデータなどへの限定したアクセス権を、別のアプリへ委任するための枠組みです。例えば外部アプリに写真の読み取りを許可する際、利用者のパスワードをそのアプリに渡す代わりに、許可の範囲に対応するアクセストークンを使います。
OpenID ConnectはOAuth 2.0の上に認証のための仕組みを加えます。外部の認証サービスで確かめた利用者の情報を受け取り、ログインに利用する場面で使われます。その認証サービス自身へのログインにパスキーを使うこともできます。パスキー、OAuth、OpenID Connectは、異なる役割を組み合わせられる関係です。
出典
図解12|秘密鍵を渡さず、登録した公開鍵で確かめる
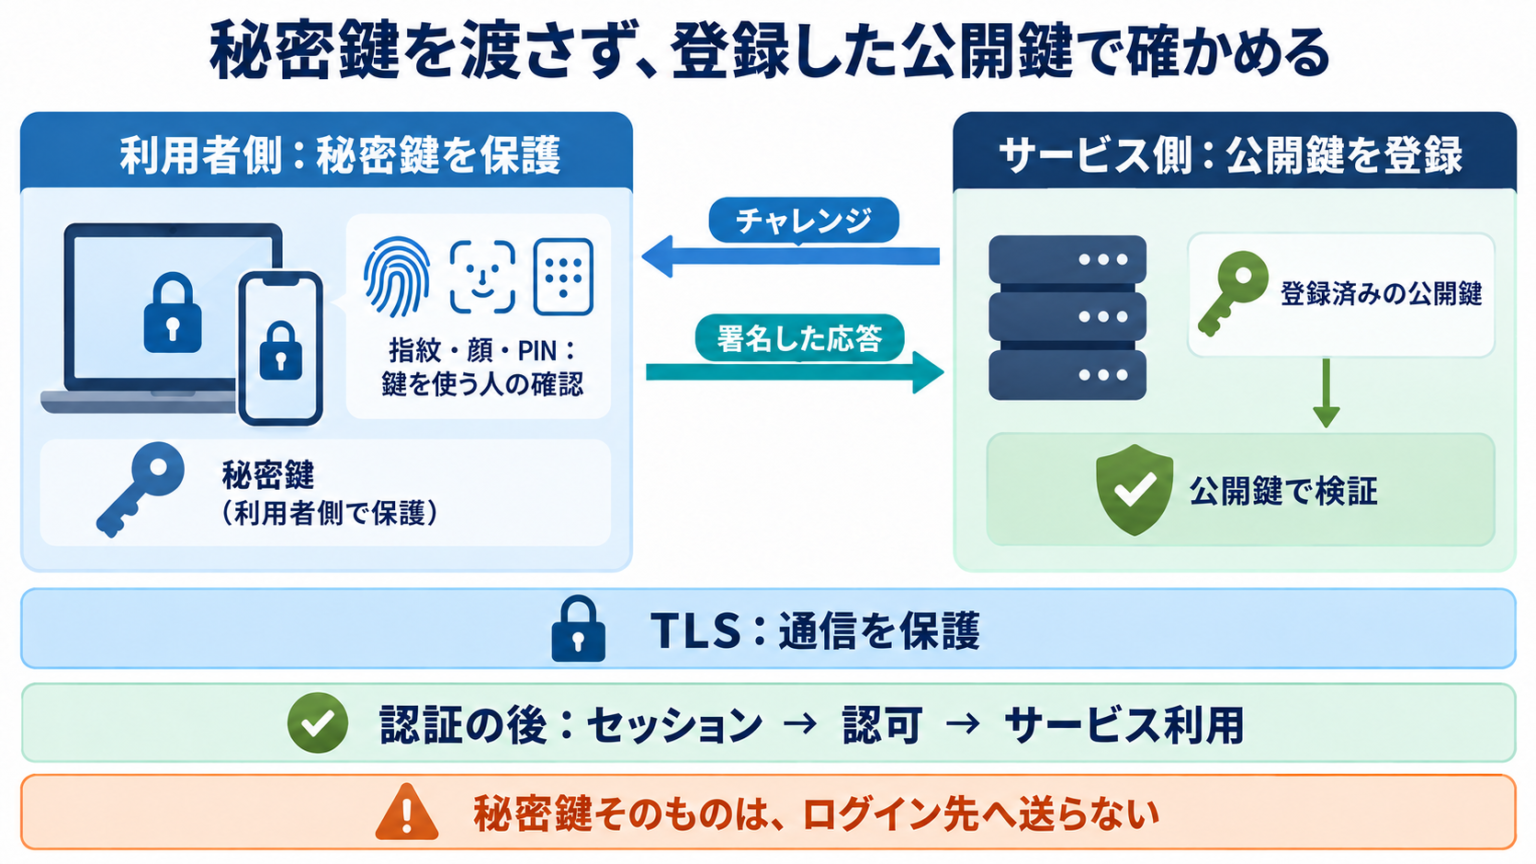
登録で鍵とアカウントを結び付け、ログインではその回の要求に答えます。
利用について
Copyright © 2026 LWP 山中 一弘
本資料は、出典を明記いただければ、商用・非商用を問わず、ご自由に複製・改変・再配布していただけます。なお、著作権表示は改変せず、そのまま記載してご利用くださいますようお願いいたします。
解説12|サービスが確かめているのは、登録した鍵を使えること
パスキーでログインできるのは、サービスが秘密鍵を受け取る代わりに、登録済みの公開鍵で、その回の要求に対する署名を確かめられるからです。公開鍵と秘密鍵の数学的な対応が、この役割分担を可能にします。
登録時には、サービスがアカウントと公開鍵を結び付けます。ログイン時には、サービスがチャレンジを送り、利用者側の認証器が、そのチャレンジやサイトの情報に結び付いた署名を作ります。サービスが要求との一致と署名を検証して初めて、今回の認証が成立します。
ログイン画面の向こうで、何を確認しているのか
確認したいこと |
主に担当する仕組み |
|---|---|
通信内容と接続先を守る |
TLS、証明書、通信鍵 |
登録した鍵を使えるか |
パスキーの署名と公開鍵による検証 |
その鍵を使わせてよい利用者か |
認証器側のPIN・生体などの確認 |
ログイン状態を継続する |
セッション、Cookieなど |
この操作を許可してよいか |
サービス側の認可 |
指紋や顔の確認が画面に現れるので、利用者には「顔でログインした」と見えます。実際には、利用者側で鍵の使用を認め、その鍵で作った応答をサービスが確かめています。顔や指紋は、秘密鍵の代わりにサービスへ送るパスワードではありません。
パスワードでは、利用者が入力した秘密の文字列をサービスへ提示して照合します。パスキーでは、秘密鍵を保護したまま、その鍵を使えることを署名で示します。さらに、認証情報を使えるサービスとの対応を確認するため、見た目の似た偽サイトへ同じ証拠を渡しにくくなります。
鍵を追加するときの確認、紛失時の復旧、ログイン後のセッション、操作ごとの権限は、それぞれ引き続き必要です。パスキーの強さと、サービス全体の管理を分けて理解すると、製品やログイン方式の説明を読む際も、何が改善され、どの確認が残るのかを判断できます。
「秘密鍵を渡さずにログインできる」という仕組みの中心にあるのは、公開鍵で検証できる署名です。その鍵をアカウントとサイトに結び付け、毎回のチャレンジに応答させることで、パスキーのログインが成り立っています。
出典
FIDO Alliance「Passkeys」、W3C「WebAuthn Level 3」。仕様確認日:2026年10月25日。